जो लोग लंबे समय से क्रिप्टो होल्ड कर रहे हैं, उन्होंने कभी न कभी Etherscan या Polygonscan खोलते ही shock जरूर महसूस किया होगा। अचानक वॉलेट में 25000-USDT-Voucher या UNISWAP-AIRDROP.COM जैसे किसी अजीब टोकन के रूप में $50,000 की बैलेंस दिखने लगती है। देखने में तो यह जैकपॉट लगता है, लेकिन असलियत में यह डिजिटल साइनाइड है। यह रैंडम एयरड्रॉप टोकन कुछ और नहीं बल्कि एक ऐसा प्रोग्राम्ड ट्रैप है, जो आपके वॉलेट के आखिरी सेंट तक को साफ करने के लिए ही कोड किया गया है।
Web3 में मुफ़्त का माल सिर्फ नुकसानदेह ही नहीं, बल्कि EVM नेटवर्क के आर्किटेक्चर और आपकी ग्रीड को आपके ही ख़िलाफ़ इस्तेमाल करने के लिए कस्टमाइज़ किया गया होता है।
स्कैम का आर्किटेक्चर: चोरी के 4 इंजीनियरिंग मेकैनिज़्म
स्कैमर्स आपके स्क्रीन पर दिख रहे फैंसी नंबर को बैंक अकाउंट के ज़ीरो बैलेंस में बदलने के लिए मुख्य रूप से चार तरीकों का इस्तेमाल करते हैं।
1. Phishing Domain Injection (फेक UI पर रीडायरेक्ट करना)
यह सबसे सिंपल पर सबसे ज़्यादा इस्तेमाल होने वाला पैंतरा है। इसमें टोकन के नाम या टिकर (Ticker) में ही डोमेन नेम घुसा दिया जाता है, जैसे Claim-Reward-5000.net या AAVE-Bonus.org।
आप जैसे ही इस फ़र्ज़ी UI पर जाते हैं और टोकन स्वैप करने की कोशिश करते हैं, साइट वॉलेट कनेक्ट करने को कहती है। इसके बाद आपसे एक स्टैंडर्ड Approve या Permit ट्रांजैक्शन साइन करवाया जाता है, जिससे आपके असली टोकन्स (ETH, USDT, WBTC) का एक्सेस सीधे हैकर्स के हाथ में चला जाता है।
इसके लिए एयरड्रॉप साइड पर किसी कॉम्प्लेक्स स्मार्ट कॉन्ट्रैक्ट की ज़रूरत भी नहीं पड़ती; यह टोकन आपके वॉलेट UI में सीधे दिखाया जाने वाला एक स्पैम बैनर मात्र है।
2. Malicious ERC-20 Logic & Transfer Hijacking (मैलिशियस कॉन्ट्रैक्ट कोड)
इस केस में ट्रैप को सीधे टोकन के स्मार्ट कॉन्ट्रैक्ट में ही हार्डकोड कर दिया जाता है। कॉन्ट्रैक्ट को इस तरह लिखा जाता है कि उसकी transfer() या approve() फ़ंक्शन स्टैंडर्ड ERC-20 के रूल्स को फॉलो नहीं करती।
यूज़र अपने बैलेंस में टोकन देखता है, किसी DEX (जैसे Uniswap) पर जाकर उसे सेल करने की कोशिश करता है। ट्रांजैक्शन फ़ेल हो जाता है, लेकिन कॉन्ट्रैक्ट को "Authorize" करने का पॉप-अप आता है। जैसे ही आप ऑथराइज़ करते हैं, यह एक एक्सटर्नल मैलिशियस पाइपलाइन (delegatecall या बैकग्राउंड में आपके बैलेंस को हैकर के एड्रेस पर ट्रांसफर करना) को ट्रिगर कर देता है।
कई बार तो यह ट्रांजैक्शन फ़ेल स्वैप के नाम पर आपके नेटिव कॉइंस (ETH, MATIC, BNB) में से लगातार गैस फ़ीस काटता रहता है और धीरे-धीरे पूरे बैलेंस का सफाया कर देता है।
3. Signature Poisoning: EIP-2612 & Permit2 Vulnerabilities
यह सबसे ख़तरनाक तरीका है क्योंकि इसमें हैकर को गैस फ़ीस भी पे नहीं करनी पड़ती। EIP-2612 सपोर्ट वाले स्मार्ट कॉन्ट्रैक्ट्स और Permit2 जैसे प्रोटोकॉल्स ऑन-चेन ट्रांजैक्शन के बिना, सिर्फ़ एक ऑफ़-चेन सिग्नेचर से टोकन एप्रोवल ट्रांसफर करने की छूट देते हैं।
यूज़र किसी फ़िशिंग dApp पर बिना समझे एक अन-रीडेबल हैश (Hash) साइन कर देता है। इस सिंगल एक्शन से आप permit() फ़ंक्शन के ज़रिए अपने एसेट्स ड्रेन करने की क्रिप्टोग्रैफिक मंज़ूरी दे देते हैं। ड्रेनर का बॉट तुरंत अलग ट्रांजैक्शन नोड (Flashbots या प्राइवेट मेमपूल) के ज़रिए उस सिग्नेचर को एग्जीक्यूट करता है और एक ही ब्लॉक के अंदर वॉलेट से सारे असली टोकन्स गायब कर देता है।
4. Zero-Value Transfer & Address Poisoning (एड्रेस पॉइज़निंग)
स्कैमर्स वैनिटी एड्रेस (Vanity Addresses) जनरेट करते हैं—ऐसे एड्रेस जिनके पहले और आखिरी कैरेक्टर्स आपके एड्रेस से हूबहू मिलते हैं, जैसे 0x71a...9B2। फिर वे आपके ही वॉलेट से या आपके वॉलेट पर 0 कॉइन का ट्रांजैक्शन ब्रॉडकास्ट कर देते हैं। जब आप अपनी ट्रांजैक्शन हिस्ट्री से अपना ही कोई पुराना एड्रेस कॉपी करके फ़ंड्स भेजने लगते हैं, तो गलती से स्कैमर का पॉइज़न्ड एड्रेस कॉपी हो जाता है।
रियल-वर्ल्ड केस स्टडीज़: सेकंड्स में कैसे उड़ गए लाखों डॉलर
केस 1: Arbitrum ईकोसिस्टम पर Permit2 का अटैक
मार्च 2024 में सिक्योरिटी रिसर्चर्स ने Inferno Drainer स्क्रिप्ट से जुड़ा एक क्लासिक अटैक डिटेक्ट किया। एक यूज़र को अपने Arbitrum वॉलेट में 100,000 ARB-REWARD-2024 टोकन्स दिखे। टोकन के नाम में दिए गए लिंक पर क्लिक करते ही विक्टिम Arbitrum Foundation की एक क्लोन वेबसाइट पर पहुँच गया।
[यूज़र]
   │
   ├─► (1) बैलेंस में 100,000 ARB-REWARD दिखता है
   │
   ├─► (2) टोकन नाम में दिए लिंक से फेक साइट पर जाता है
   │
   ├─► (3) `Permit2` साइन करता है (यह सोचकर कि एयरड्रॉप क्लेम हो रहा है)
   │
   └─► (4) ड्रेनर कॉन्ट्रैक्ट 1 ही ब्लॉक में उड़ा ले जाता है:
         ├── 12.4 WETH
         ├── 45,000 USDC
         └── 18,000 ARB
साइट ने Permit2 सिग्नेचर जनरेट करके "रिवर्ड क्लेम" करने का ऑप्शन दिया। यूज़र ने इसे नॉर्मल क्लेम प्रोसेस समझकर एप्रूव कर दिया। ड्रेनर कॉन्ट्रैक्ट ने उसी सेकंड फ़र्जी ARB की जगह वॉलेट में पड़े असली 12.4 WETH और 45,000 USDC ड्रेन कर लिए। Permit2 के मेकैनिज़्म की वजह से कई टोकन्स का सफाया एक ही वैलिड कॉल में हो गया।
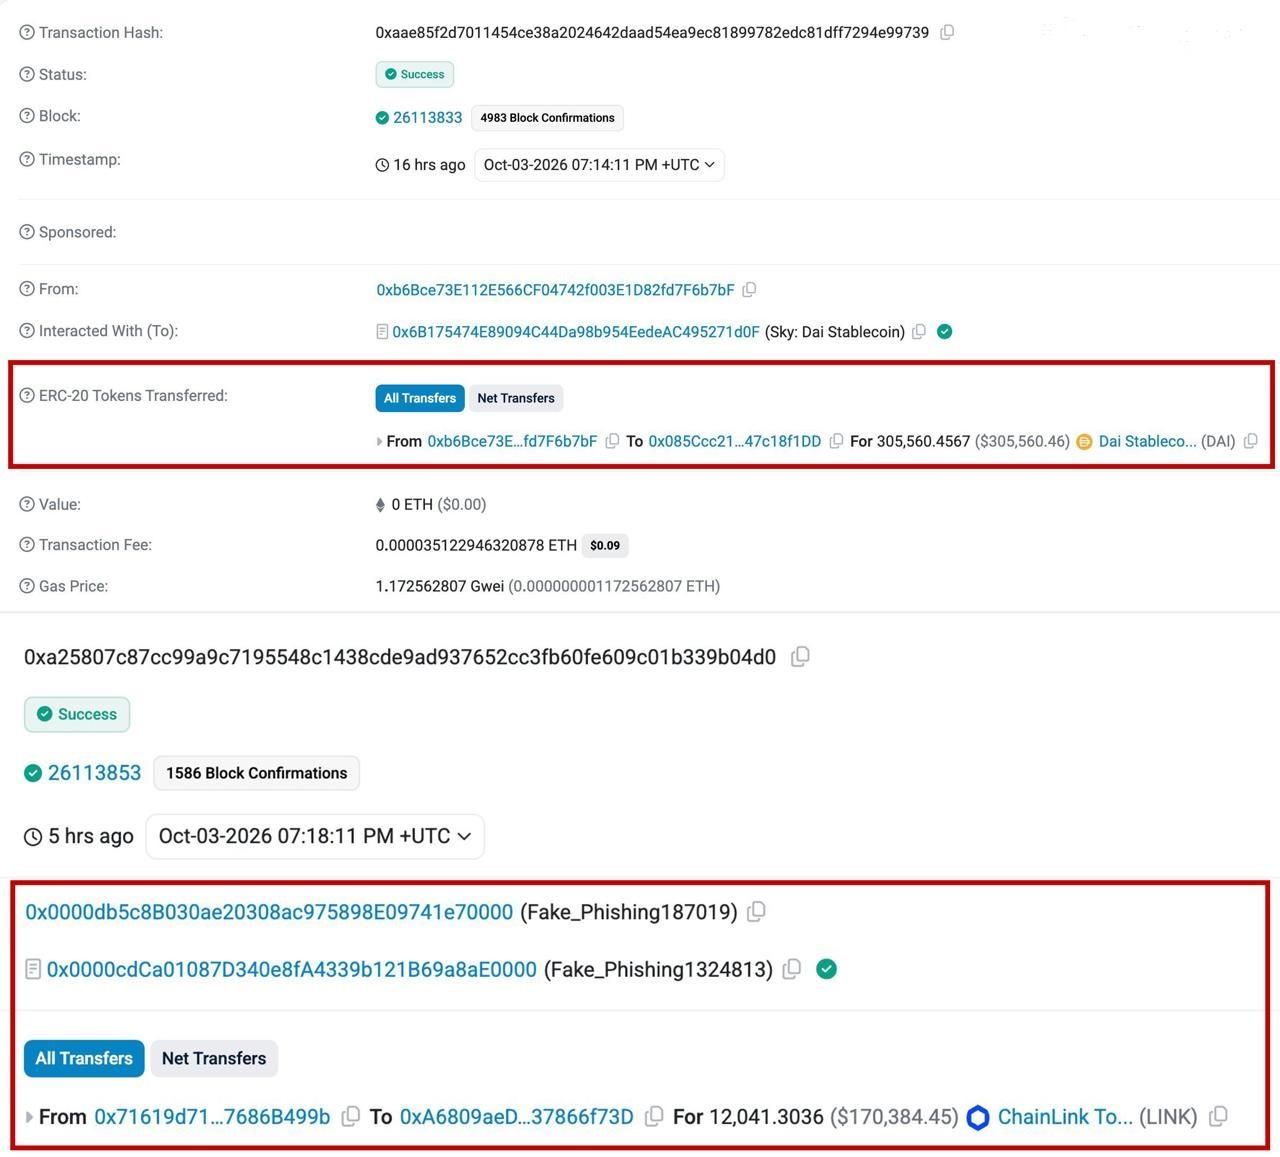
केस 2: हिस्ट्री से एड्रेस कॉपी करने की छोटी सी भूल और $305,560 DAI स्वाहा
3 अक्टूबर 2026 को एक ऐसी घटना सामने आई जो जितनी बेवकूफ़ाना थी, उतनी ही भयानक भी। वॉलेट 0xb6Bce...f76b7bF का ओनर एक रूटीन ट्रांसफर करने वाला था। एड्रेस बुक यूज़ करने या हर कैरेक्टर को री-चेक करने के बजाय, उसने सीधे अपनी रीसेंट ट्रांजैक्शन हिस्ट्री खोली और एड्रेस कॉपी कर लिया।
- ट्रांजैक्शन: 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- सेंडर: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- रिसीवर: 0x085Ccc21...47c18f1DD
- अमाउंट: 305,560.4567 DAI ($305,560.46)
स्कैमर का Address Poisoning ट्रैप पूरी तरह काम कर गया। हैकर ने पहले ही एक ज़ीरो-वैल्यू फ़ेक ट्रांजैक्शन से यूज़र की हिस्ट्री में सेम प्रीफिक्स और सफिक्स वाला एड्रेस प्लांट कर रखा था। विक्टिम ने वही फ़ैनटम एड्रेस कॉपी किया और खुद अपने हाथों से $305,560.46 DAI सीधे हैकर के एड्रेस पर भेज दिए। बिना किसी हैक या स्मार्ट कॉन्ट्रैक्ट के—सिर्फ़ एक आलस भरी कॉपी-पेस्ट की आदत के कारण।
केस 3: $170,000 के LINK का टाइम-बम अटैक
उसी दिन, यानी 3 अक्टूबर 2026 को, ऑन-चेन डेटा में एक और ड्रेन रिकॉर्ड हुआ जिससे पता चलता है कि फ़िशिंग सिग्नेचर्स की "एक्सपायरी डेट" कितनी ख़तरनाक हो सकती है।
- ट्रांजैक्शन: 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- विक्टिम: 0x71619d71...7686B499b
- ड्रेनर: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- अमाउंट: 12,041.3036 LINK ($170,384.45)
एक इन्वेस्टर ने अपने 12,041 LINK (~$170,384) सिर्फ़ इसलिए गँवा दिए क्योंकि उसने अगस्त 2025 में किसी फ़िशिंग साइट पर गलती से Permit2 एप्रोवल साइन कर दिया था। हैकर्स ने तुरंत उसका वॉलेट सफ़ाचट नहीं किया; उन्होंने पूरे एक साल से ज़्यादा इंतज़ार किया जब तक वॉलेट में एक बड़ा बैलेंस इकट्ठा नहीं हो गया, और फिर अपने सोए हुए स्मार्ट कॉन्ट्रैक्ट Fake_Phishing187019 को ट्रिगर कर दिया।
फेक टोकन अटैक मेकैनिज़्म का कंपैरिजन
| पैरामीटर | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| अटैक वेक्टर | एक्सटर्नल लिंक पर ट्रैप करना | फ़ेल्ड स्वैप / गैस ड्रेन | गलत कॉपी-पेस्ट का फ़ायदा | चोरी-छिपे एप्रोवल हासिल करना |
| फाइनेंशियल रिस्क | हाई (फ़ॉर्म भरने पर) | मीडियम (गैस फ़ीस का लॉस) | क्रिटिकल (पूरे फंड्स का लॉस) | मैक्सिमम (वॉलेट पूरी तरह साफ़) |
| साइट विजिट ज़रूरी? | हाँ | ज़रूरी नहीं | नहीं | हाँ |
| ट्रांजैक्शन सिग्नेचर | स्टैंडर्ड (Approve) | डायरेक्ट मेथड कॉल | कोई नहीं (यूज़र की गलती) | ऑफ़-चेन सिग्नेचर (Permit) |
| डिटेक्ट करने की कठिनाई | लो (URL साफ़ दिखता है) | मीडियम (कोड ऑडिट की ज़रूरत) | हाई (दिखने में सेम एड्रेस) | वेरी हाई (पेलोड पढ़ना मुश्किल) |
सुरक्षा के नियम: इन टॉक्सिक टोकन्स का क्या करें?
इन्हें भूलकर भी मत छुओ। सीरियसली!
अनचाहे एयरड्रॉप टोकन्स से निपटने का सबसे पहला रूल: इन्हें कभी भी बर्न, ट्रांसफर या सेल करने की कोशिश मत करो। कॉन्ट्रैक्ट के साथ किसी भी इंटरैक्शन का मतलब है उसके फ़ंक्शंस को कॉल करना। और फ़ंक्शन कॉल करने का मतलब है अपने वॉलेट को किसी भी अननोन कोड के सामने सरेंडर करना।
- MetaMask / Rabby UI में: टोकन पर राइट-क्लिक करें या सेटिंग्स में जाकर सीधे «Hide» (छिपाएं) सेलेक्ट करें।
- एप्रोवल्स का ऑडिट करें: Revoke.cash या Etherscan Token Approval जैसी साइट्स पर जाकर अपने एक्टिव एप्रोवल्स चेक करते रहें। अगर गलती से किसी फ़र्ज़ी टोकन से इंटरैक्ट कर लिया है, तो तुरंत उस कॉन्ट्रैक्ट के सारे एप्रोवल्स Revoke कर दें।
- कॉन्ट्रैक्ट का एनालिसिस: Etherscan पर जाएं, टोकन सर्च करें और Contract टैब खोलें। अगर कोड वेरिफ़ाइड नहीं है (ग्रीन टिक नहीं है) या Blockaid / Chainalysis से कोई वार्निंग दिख रही है, तो समझ जाएं कि यह 100% स्कैम है।
- हार्डवेयर वॉलेट यूज़ करें: Trezor या Ledger जैसे डिवाइस आपको आंख बंद करके मैलिशियस Permit साइन करने से अपने-आप नहीं बचा सकते, लेकिन ये आपको रुककर सोचने का मौका ज़रूर देते हैं ताकि आप स्क्रीन पर दिख रहे Spender Address को ध्यान से पढ़ सकें।
- एड्रेस बुक का रूल: कभी भी ब्लॉकचेन एक्सप्लोरर या वॉलेट हिस्ट्री से एड्रेस कॉपी मत करें। हमेशा अपनी सेव की हुई एड्रेस बुक का इस्तेमाल करें या पहले कैरेक्टर से लेकर 42वें कैरेक्टर तक—पूरा एड्रेस खुद क्रॉस-चेक करें।
अपने वॉलेट में आए रैंडम टोकन्स को रेडियोएक्टिव कचरा समझें। इनकी खुद की कोई वैल्यू नहीं है, लेकिन ये आपके पूरे पोर्टफोलियो को पल भर में राख कर सकते हैं।