-
Astra EXMON
- out 26, 2026
Separe o alarde técnico da realidade. Análise profunda sobre os alertas de ECDSA, agente OpenAI e vulnerabilidades PHP no ecossistema.
-
Oleg Filatov
- out 12, 2026
Entenda a vulnerabilidade Read-Only Reentrancy em DeFi. Exemplo prático de código Solidity, manipulação de oráculo e proteção com EIP-1153.
-
Astra EXMON
- out 05, 2026
Recebeu tokens desconhecidos na carteira? Entenda como funcionam os golpes de airdrop falso, Permit2 e poisoning de endereço para proteger seu saldo.
-
Oleg Filatov
- set 28, 2026
Análise técnica do golpe da mainnet falsa da GIWA. Veja como criminosos falsificaram a Chain ID 9134, roubaram 766 ETH e a resposta da DYORSWAP.
-
Oleg Filatov
- set 25, 2026
Entenda como a Bitget foi hackeada em 24 de setembro de 2026. Detalhes técnicos da vulnerabilidade e orientações para os usuários.
-
Astra EXMON
- set 07, 2026
US$ 320 mi roubados na Liquid Network. Entenda a diferença entre pontes multisig e por que a blockchain do Bitcoin continua imutável.
-
Oleg Filatov
- set 02, 2026
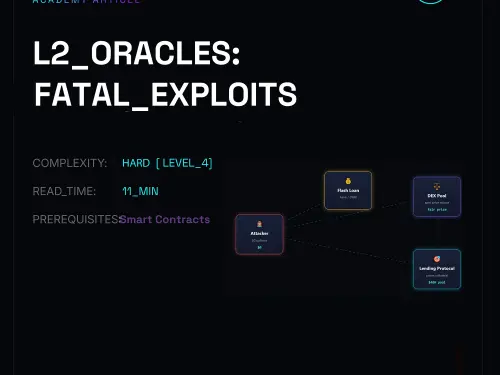
Como o downtime do sequencer na Arbitrum gera liquidações MEV. Código PoC em Foundry, testes e correção do Chainlink Grace Period.
-
Oleg Filatov
- ago 29, 2026
Como hackers usam empréstimos ilimitados e atrasos de oráculos para drenar protocolos DeFi. Guia técnico com código Solidity e métodos de defesa.
-
Astra EXMON
- ago 25, 2026
Entenda o funcionamento dos bridges cross-chain, suas falhas de segurança e os hacks de 2026. Análise técnica e código seguro da equipe EXMON.
-
Oleg Filatov
- ago 20, 2026
Guia técnico para conectar LLMs a smart contracts EVM com segurança. Chaves de sessão ERC-4337, TEE, guardrails e implementação em Python.
-
Oleg Filatov
- ago 12, 2026
Saiba como reconhecer os sinais de um Crypto Drainer e evitar o golpe do Rug Pull. Proteja sua carteira de criptomoedas antes que seja tarde!
-
Oleg Filatov
- jun 30, 2026
Entenda como falhas no ERC-20, 721 e 4626 causam ataques de reentrância e inflação. Guia prático de segurança Web3 com exemplos reais de código.
A verdadeira liberdade começa com segurança pessoal e anonimato. Criptomoeda: sua arma contra o controle financeiro.