Qualquer um que já holda cripto há um tempo e abriu um block explorer tipo o Etherscan ou Polygonscan já deve ter tomado aquele susto: do nada, aparece um saldo de $50.000 em tokens desconhecidos tipo 25000-USDT-Voucher ou UNISWAP-AIRDROP.COM. Parece que você tirou a sorte grande, mas na real é puro veneno digital. Cada moeda aleatória dessas é uma armadilha compilada sob medida pra raspar sua carteira até o último centavo.
Em Web3, não existe almoço grátis. Esse tipo de "presente" é projetado milimetricamente do ponto de vista técnico pra explorar as especificidades da arquitetura EVM e a ganância do usuário contra os próprios ativos dele.
Golpes na prática: 4 mecanismos de engenharia usados pra te roubar
Existem quatro métodos fundamentais que os golpistas usam pra transformar um número bonito na tela da sua carteira em um saldo zero na sua conta bancária.
1. Phishing Domain Injection (Injeção de domínio malicioso)
É o esquema mais simples e massivo. O próprio nome ou símbolo do token já é um link de phishing, tipo Claim-Reward-5000.net ou AAVE-Bonus.org.
Você entra no dApp falso, tenta dar swap no token e o site pede pra conectar a carteira. Em seguida, vem aquela assinatura padrão de Approve ou Permit, entregando de bandeja o acesso pros golpistas manipularem seus tokens de verdade (ETH, USDT, WBTC).
Aqui nem precisa de smart contracts complexos do lado do airdrop em si — o token funciona simplesmente como um banner de spam entregue direto na UI da sua carteira.
2. Malicious ERC-20 Logic & Transfer Hijacking (Contrato com lógica maliciosa)
Nesse caso, a armadilha tá embutida direto no código do smart contract. O token é programado pra que a função transfer() ou approve() quebre o padrão ERC-20 intencionalmente.
O usuário vê o token no saldo, vai numa DEX (tipo a Uniswap) e tenta vender. A transação dá erro, mas sugere que você precisa "autorizar" o contrato. Nessa hora, a função de aprovação dispara uma chamada externa com um pipeline malicioso (via delegatecall ou transferência oculta do seu saldo pro endereço do atacante).
Em outros casos, a transação fica drenando a sua moeda nativa (ETH, MATIC, BNB) infinitamente a título de taxa de gás por tentativas frustradas de swap, zerando seu saldo de gás.
3. Signature Poisoning: EIP-2612 & Permit2 Vulnerabilities
O método mais traiçoeiro de todos, porque a vítima nem precisa gastar gás. Smart contracts com suporte ao EIP-2612 e protocolos tipo Permit2 permitem a aprovação de tokens sem precisar enviar uma transação on-chain tradicional, fazendo tudo via assinatura off-chain.
O usuário assina uma mensagem com um hash opaco e sem descrição clara num dApp falso. Com isso, ele dá a autorização criptográfica pra movimentar seus ativos através da função permit(). O drainer executa a assinatura instantaneamente via nós privados (Flashbots, mempools privados) — e todos os tokens legítimos somem da carteira num único bloco.
4. Zero-Value Transfer & Address Poisoning (Envenenamento de endereço)
Os golpistas geram endereços vanity (endereços com os mesmos caracteres iniciais e finais do seu, tipo 0x71a...9B2) e disparam uma transação de valor zero da sua própria carteira ou para ela. Quando você vai copiar o endereço do seu histórico de transações pra fazer um envio legítimo, acaba copiando por engano o endereço falso do atacante.
Casos reais: Como milhões somem em questão de segundos
Aqui estão três exemplos práticos de como esses ataques acontecem na vida real.
Caso 1: O ecossistema Arbitrum e o estrago do Permit2
Em março de 2024, uma equipe de segurança registrou um ataque clássico usando o drainer script Inferno Drainer. O usuário viu 100.000 tokens ARB-REWARD-2024 na sua carteira na rede Arbitrum. Ao acessar o site indicado no nome do token, a vítima caiu numa réplica perfeita da interface da Arbitrum Foundation.
[Usuário]
   │
   ├─► (1) Vê 100,000 ARB-REWARD no saldo
   │
   ├─► (2) Clica no link do nome do token e vai pro site fake
   │
   ├─► (3) Assina o `Permit2` (achando que tá resgatando o airdrop)
   │
   └─► (4) O contrato do drainer rapa em apenas 1 bloco:
         ├── 12.4 WETH
         ├── 45,000 USDC
         └── 18,000 ARB
O site pedia pra "reivindicar a recompensa" gerando uma assinatura Permit2. O usuário aprovou a solicitação achando que era o processo normal do claim. O contrato do drainer drenou imediatamente não os ARB falsos, mas sim 12.4 WETH e 45.000 USDC verdadeiros. A mecânica do Permit2 permitiu agrupar a drenagem de múltiplos tokens numa única chamada válida.
Caso 2: $305.560 em DAI evaporados por causa de uma linha no histórico
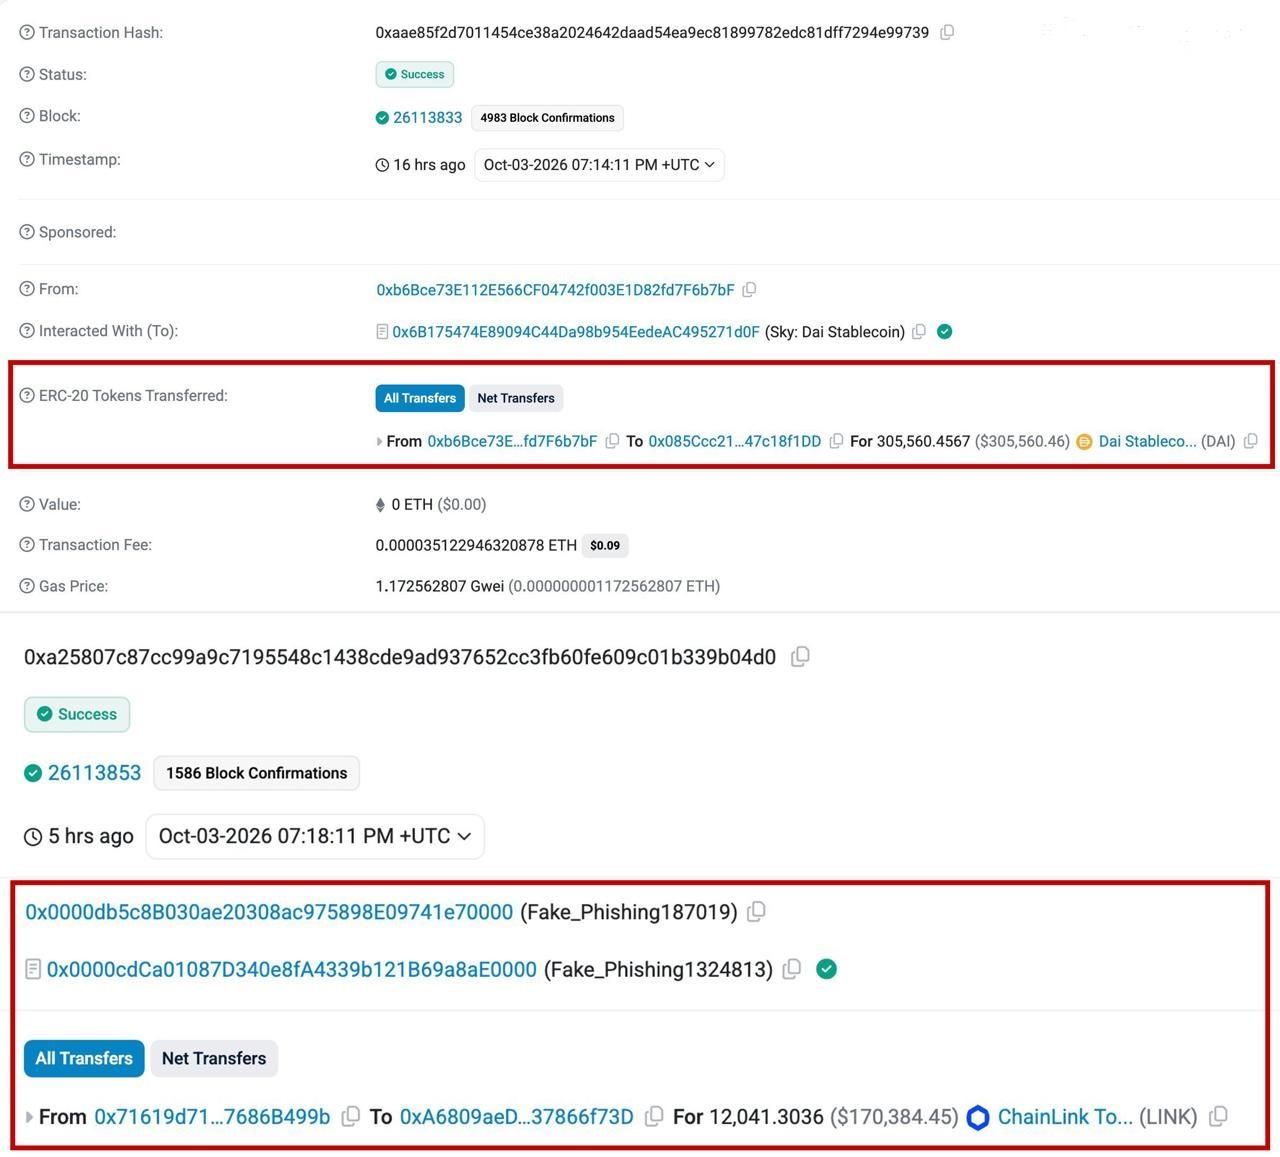
Em 3 de outubro de 2026, rolou um caso bizarro de tão trágico. O dono da carteira 0xb6Bce...f76b7bF ia fazer uma transferência comum. Em vez de checar caractere por caractere do destinatário ou usar uma address book confiável, ele simplesmente abriu o histórico de transações e copiou o endereço de lá.
- Transação: 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Remetente: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Destinatário: 0x085Ccc21...47c18f1DD
- Valor: 305.560,4567 DAI ($305.560,46)
A armadilha de Address Poisoning funcionou perfeitamente. O hacker já tinha mandado uma transação fantasma de valor zero usando um endereço com os mesmos caracteres iniciais e finais. A vítima copiou esse endereço fake e enviou com as próprias mãos $305.560,46 em DAI direto pra conta do golpista. Sem hack, sem script avançado — só pelo vício de copiar endereço do histórico.
Caso 3: O prejuízo postergado de $170.000 em LINK
No mesmo dia, 3 de outubro de 2026, a rede registrou outro roubo que mostra o "prazo de validade" longo de assinaturas de phishing.
- Transação: 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Vítima: 0x71619d71...7686B499b
- Drainer: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Valor: 12.041,3036 LINK ($170.384,45)
O investidor perdeu 12.041 LINK (cerca de $170.384) por causa de uma permissão Permit2 que ele assinou sem querer num site de phishing lá em agosto de 2025. Os golpistas não drenaram a carteira na hora — esperaram mais de um ano até acumular um saldo grande na conta pra finalmente acionar o smart contract adormecido Fake_Phishing187019.
Comparativo: Como funcionam os principais ataques com tokens fakes
| Parâmetro | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Objetivo do ataque | Atrair pra um link externo | Erro no swap / drenar gás | Induzir erro ao copiar endereço | Roubo silencioso de ativos |
| Risco financeiro | Alto (se assinar formulários/aprovações) | Médio (perda de gás) | Crítico (perda total do envio) | Máximo (drenagem completa) |
| Precisa entrar em site? | Sim | Não necessariamente | Não | Sim |
| Assinatura de transação | Padrão (Approve) | Chamada direta de método | Nenhuma (erro do próprio usuário) | Assinatura off-chain (Permit) |
| Dificuldade de detecção | Baixa (URL visível) | Média (requer auditoria de código) | Alta (endereço visualmente idêntico) | Altíssima (payload difícil de ler) |
Guia prático de defesa: O que fazer com essas moedas parasitas
Não toque neles. Sério.
A regra de ouro da segurança com tokens não solicitados é: não tente queimar, transferir ou vender. Qualquer interação com o contrato exige executar funções dele. Ao chamar uma função, você expõe sua carteira à execução de código arbitrário.
- Na interface do MetaMask / Rabby: Clique com o botão direito no token ou vá nas configurações de exibição e selecione "Hide" (Ocultar).
- Revogue aprovações ativas: Cheque suas permissões frequentemente em ferramentas como Revoke.cash ou na aba de Token Approvals do Etherscan. Se você interagiu sem querer com um token fake, revogue (Revoke) na hora todas as autorizações vinculadas àquele contrato.
- Análise de contrato: Abra o Etherscan, busque o token e vá na aba Contract. Se o código não for verificado (sem o selinho verde) ou se houver alertas de simulação de ferramentas como Blockaid / Chainalysis, é scam 100% de certeza.
- Hardware wallets: Dispositivos físicos tipo Ledger ou Trezor não impedem você de assinar um Permit malicioso se você apertar os botões confirmando, mas eles te dão um tempo a mais pra raciocinar e ler com atenção o Spender Address que aparece na tela do aparelho.
- Adote uma Address Book: Nunca copie endereços do histórico de transações do block explorer ou da carteira. Use uma caderneta de endereços salvos ou confira cada um dos 42 caracteres, do primeiro ao último.
Trate tokens estranhos que aparecem no seu saldo como lixo radioativo. Eles não valem nada, mas têm o poder de destruir tudo o que você tem na carteira se você tocar neles.