Jeder, der schon länger in Crypto unterwegs ist, dürfte diesen Schreckmoment aus dem Blockchain-Explorer wie Etherscan oder Polygonscan kennen: Plötzlich tauchen auf dem Wallet-Balance aus dem Nichts $50.000 in dubiosen Coins wie 25000-USDT-Voucher oder UNISWAP-AIRDROP.COM auf. Klingt erst mal nach Jackpot, ist in Wahrheit aber digitales Sarin. Jedes dieser angeblichen Airdrop-Tokens ist eine maßgeschneiderte Falle, um deine Wallets bis auf den letzten Cent leerzuräumen.
Free Lunch gibt es in Web3 schlicht nicht. Die Dinger sind technisch exakt darauf ausgelegt, EVM-Architekturmerkmale und die menschliche Gier gnadenlos gegen den Wallet-Besitzer auszunutzen.
Drainer-Mechanismen: Die 4 gängigen Engineering-Vektoren
Es gibt im Wesentlichen vier Angriffsvektoren, mit denen Scammer aus deiner vermeintlichen Zahl auf dem Screen eine knallharte Null auf dem Bankkonto machen.
1. Phishing Domain Injection (Redirect auf gefälschte dApps)
Der simpelste, aber nach wie vor effektivste Weg. Der Token-Name oder das Ticker-Symbol ist direkt eine URL: Claim-Reward-5000.net oder AAVE-Bonus.org.
Du steuerst die dApp an, willst den Swap ausführen und wirst aufgefordert, dein Wallet zu connecten. Was folgt, ist das gewohnte Approve- oder Permit-Signaling – und zack haben die Scammer volle Allowance auf deine echten Assets (ETH, USDT, WBTC).
Auf Token-Ebene braucht es hier noch nicht mal komplexe Smart-Contract-Logik; der Spam-Token dient rein als Ad-Banner, der direkt in deine Wallet-UI gepusht wird.
2. Malicious ERC-20 Logic & Transfer Hijacking (Bösartiger Contract-Code)
Hier sitzt die Falle direkt im Bytecode des Token-Contracts. Die Entwickler haben die transfer()- oder approve()-Routinen so umgebaut, dass sie komplett vom ERC-20-Standard abweichen.
Du siehst das Guthaben, gehst auf eine DEX (wie Uniswap) und versuchst den Token zu verkaufen. Der Tx-Execution schlägt fehl, fordert dich aber auf, den Contract zu „autorisieren“. Genau bei diesem Approval wird eine externe Funktion getriggert, die bösartige Payloads ausführt (delegatecall-Exploits oder versteckte Abhebungsrechte für die Attacker-Adresse).
Manchmal fressen fehlgeschlagene Interaktionen auch schlicht über Endlosschleifen deine Native-Gas-Token (ETH, MATIC, BNB) auf, bis das Wallet leergeburnt ist.
3. Signature Poisoning: EIP-2612 & Permit2 Vulnerabilities
Die wohl fieseste Variante, weil sie komplett ohne On-Chain-Gas-Gebühren auskommt. Smart Contracts mit EIP-2612-Support sowie Protokolle wie Permit2 erlauben Allowance-Signings via Off-Chain-Signatur.
Das Opfer signiert auf der Phishing-Seite einen unscheinbaren, oft unleserlichen Hash. Damit erteilt man kryptografisch die Erlaubnis, Funds über die permit()-Methode abzuziehen. Ein Drainer-Bot reicht diese Signatur blitzschnell über Private Mempools oder Flashbots ein – und deine echten Assets sind innerhalb eines einzigen Blocks weg.
4. Zero-Value Transfer & Address Poisoning (Adressen-Vergiftung)
Scammer generieren per Vanity-Address-Generator eine Adresse, die die gleichen Start- und Endzeichen wie deine Zieladresse hat (z. B. 0x71a...9B2). Dann triggern sie eine 0-Token-Transaktion von deiner Wallet-Adresse. Wer später gedankenlos die Zieladresse aus der Transaction History kopiert, erwischt die Vanity-Adresse des Attackers und schickt seine Funds direkt ins Nirwana.
Post-Mortem Realitätscheck: Wie Millionen in Sekunden verpuffen
Case 1: Arbitrum-Ökosystem und der brutale Permit2-Drain
Im März 2024 dokumentierten Sec-Ranger einen Lehrbuch-Angriff via Inferno Drainer. Ein User entdeckte auf Arbitrum plötzlich 100.000 Einheiten eines Tokens namens ARB-REWARD-2024. Beim Aufruf der URL aus dem Token-Namen landete das Opfer auf einer perfekt geklonten Seite der Arbitrum Foundation.
[User]
   │
   ├─► (1) Sieht 100.000 ARB-REWARD im Wallet
   │
   ├─► (2) Klickt auf den Link im Token-Namen -> landet auf Fake-UI
   │
   ├─► (3) Signiert `Permit2` (im Glauben, den Airdrop zu claimen)
   │
   └─► (4) Drainer-Contract saugt innerhalb von 1 Block ab:
         ├── 12.4 WETH
         ├── 45.000 USDC
         └── 18.000 ARB
Die dApp forderte zum „Claimen“ auf und generierte eine Permit2-Signatur. Der User bestätigte die Abfrage im Wallet. Der Drainer-Contract zögerte nicht und zog im selben Block nicht etwa die wertlosen ARB-Tokens ab, sondern 12.4 WETH und 45.000 USDC. Durch die Permit2-Architektur konnten die Abzüge mehrerer Asset-Klassen in einen einzigen Payload gepackt werden.
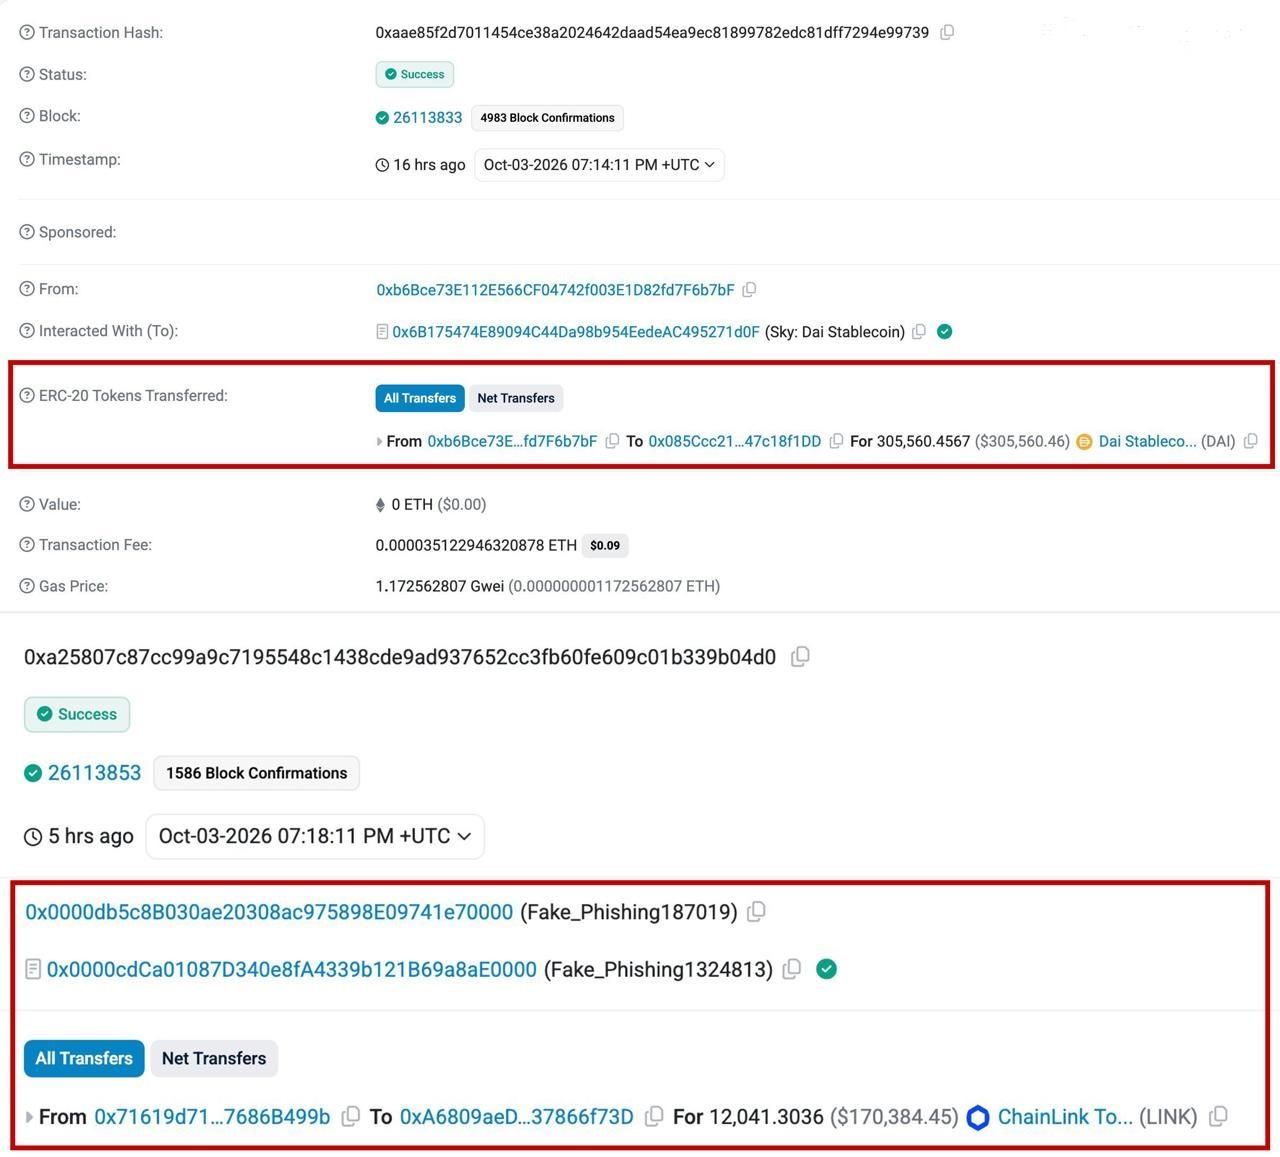
Case 2: $305.560 in DAI weg – wegen einer einzigen falschen Zeile im Verlauf
Am 3. Oktober 2026 spielte sich ein spektakulärer wie tragischer Vorfall ab. Der Inhaber der Wallet-Adresse 0xb6Bce...f76b7bF wollte einen gewöhnlichen Transfer durchführen. Statt die Zieladresse Zeichen für Zeichen zu prüfen oder das Adressbuch zu nutzen, kopierte er die Adresse schlicht aus den letzten Transaktionen im UI.
- Tx-Hash: 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Sender: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Empfänger (Scammer): 0x085Ccc21...47c18f1DD
- Volume: 305.560,4567 DAI ($305.560,46)
Die Address-Poisoning-Falle griff perfekt. Der Angreifer hatte zuvor eine Zero-Value-Spam-Transaktion mit identischen Pre- und Suffixen im Verlauf platziert. Das Opfer erwischte die Fake-Adresse und überwies eiskalt $305.560 in DAI direkt an die Scammer. Kein Exploit, kein komplexer Code – reine Unachtsamkeit beim Copy-Pasten.
Case 3: Zeitversetzter Drain über $170.000 in LINK
Ebenfalls am 3. Oktober 2026 schlug ein Fall On-Chain ein, der die extrem lange "Haltbarkeit" abgefischter Signaturen verdeutlicht.
- Tx-Hash: 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Opfer: 0x71619d71...7686B499b
- Drainer-Contract: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Volume: 12.041,3036 LINK ($170.384,45)
Der Investor verlor 12.041 LINK (ca. $170.384) durch ein Permit2-Approval, das er bereits im August 2025 fahrklassig auf einer Phishing-Site signiert hatte. Die Attacker leerten das Wallet nicht sofort, sondern warteten über ein Jahr ab, bis sich wieder ordentlich Liquidation angesammelt hatte, und feuerten erst dann den schlafenden Smart Contract Fake_Phishing187019 ab.
Angriffsvektoren im direkten Vergleich
| Parameter | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Ziel der Attacke | Klick auf Phishing-URL | Exploitation bei Swap / Gas-Drain | Fehler beim Copy-Paste | Unbemerkter Asset-Drain |
| Finanzielles Risiko | Hoch (sofern Forms signiert werden) | Mittel (Gas-Verlust) | Kritisch (kompletter Tx-Verlust) | Maximal (Totalverlust) |
| dApp-Visit erforderlich? | Ja | Nicht zwingend | Nein | Ja |
| Tx-Signing Typ | Standard (Approve) | Direkter Method-Call | Keine (User-Error) | Off-Chain Signatur (Permit) |
| Erkennungskomplexität | Gering (URL im Namen) | Mittel (Code-Audit nötig) | Hoch (Optische Ähnlichkeit) | Sehr hoch (Payload schwer lesbar) |
Practical Hardening: Wie du mit dem Müll im Wallet umgehst
Finger weg. Ersthaft.
Die goldene Regel bei unverlangt aufgetauchten Tokens: Nicht burnen, nicht transferieren, nicht versuchen zu verkaufen. Jede Interaktion erfordert das Triggern von Contract-Funktionen. Wer das tut, liefert sein Wallet der Execution von beliebigem Bös-Code aus.
- In MetaMask / Rabby ausblenden: Rechtsklick auf den Token oder ab in die Display-Einstellungen und direkt auf „Hide“ (Verbergen) klicken.
- Regular Allowance Audits: Check regelmäßig aktive Approvals auf Plattformen wie Revoke.cash oder über das Etherscan Token Approval Tool. Falls du aus Versehen doch mit einem Scamtoken interagiert hast: Sofort sämtliche Permissions für den Contract revoken.
- Contract-Verification prüfen: Geh auf Etherscan, such den Token und schau in den Contract-Tab. Fehlt das grüne Häkchen (Unverified) oder schlägt die Simulation von Tools wie Blockaid/Chainalysis an, ist es zu 100% Scam.
- Hardware Wallets nutzen: Ein Trezor oder Ledger schützt dich zwar nicht per se vor dummen Permit-Signings, wenn du stur auf Bestätigen klickst – er zwingt dich aber zu einer Bedenkzeit und zeigt die Spender-Adresse im Display transparent an.
- Adressbuch-Pflicht: Kopiere NIEMALS Adressen aus dem Tx-Verlauf im Explorer oder Wallet-UI. Arbeite konsequent mit der Adressbuch-Funktion oder überprüfe wirklich jedes einzelne Zeichen – von Stelle 1 bis 42.
Behandle unerwartete Airdrops schlicht wie radioaktiven Müll. Sie haben Null Wert, besitzen aber das Potenzial, alles zu vernichten, womit sie in Berührung kommen.