Любой, кто давно держит криптокошелек, хоть раз открывал блокчейн-обозреватель вроде Etherscan или Polygonscan и замирал от удивления: на балансе откуда-то появлялись $50 000 в неизвестных монетах вроде 25000-USDT-Voucher или UNISWAP-AIRDROP.COM. Звучит как джекпот, но на деле это цифровой зарин. Каждая такая случайная монетка — скомпилированная ловушка, заточенная под опустошение ваших счетов до последнего цента.
Бесплатный сыр в Web3 не просто вреден, он технически спроектирован так, чтобы использовать архитектурные особенности EVM-сетей и человеческую жадность против владельца активов.
Схемы развода: 4 инженерных механизма кражи
Существует четыре фундаментальных метода, с помощью которых злоумышленники превращают красивую цифру на экране кошелька в ноль на вашем банковом счете.
1. Phishing Domain Injection (Направление на поддельный интерфейс)
Самая простая, но массовая схема. Название токена или его символ прямо содержат доменное имя: Claim-Reward-5000.net или AAVE-Bonus.org.
Вы заходите на интерфейс, пытаетесь обменять токен, а сайт просит подключить кошелек. Дальше следует стандартное подписание транзакции Approve или Permit, передающее мошенникам права на ваши реальные токены (ETH, USDT, WBTC).
Здесь даже нет сложных смарт-контрактов на стороне самого аирдропа — токен работает просто как спам-баннер, доставленный прямо в ваш интерфейс.
2. Malicious ERC-20 Logic & Transfer Hijacking (Вредоносный код контракта)
Тут механическая ловушка зашита прямо в смарт-контракт токена. Контракт пишется так, чтобы функция transfer() или approve() вела себя не по стандарту ERC-20.
Пользователь видит токен на балансе, заходит на DEX (например, Uniswap) и пытается его продать. Транзакция выдает ошибку, но предлагает "авторизовать" контракт. В этот момент функция авторизации вызывает вызов внешней функции, содержащей вредоносный пайплайн (delegatecall или скрытую передачу баланса на адрес атакующего).
Иногда транзакция просто бесконечно списывает комиссию в native-монете (ETH, MATIC, BNB) под видом неудачных попыток обмена, сливая ваш баланс на газ.
3. Signature Poisoning: EIP-2612 & Permit2 Vulnerabilities
Наиболее коварный метод, при котором не нужно платить за газ. Смарт-контракты с поддержкой EIP-2612 и протоколы типа Permit2 разрешают передачу прав на токены без вызова стандартной транзакции, через оффчейн-подпись.
Пользователь подписывает неприметный хеш без понятного описания на поддельном dApp. Этим действием он отдает криптографическое согласие на списание активов через функцию permit(). Дрейнер мгновенно исполняет подпись через отдельный транзакционный узел (Flashbots, приватные мемпулы) — и все реальные токены уходят с кошелька за один блок.
4. Zero-Value Transfer & Address Poisoning (Отравление адресов)
Мошенники генерируют vanity-адреса (адреса с одинаковыми первыми и последними символами, например 0x71a...9B2), транслируют транзакцию на 0 монет с вашего кошелька или на него. Вы копируете адрес из истории транзакций для перевода своих средств — и случайно отправляете деньги на поддельный адрес атаковавшего.
Реальные кейсы: Как миллионы улетают за секунды
Кейс 1: Экосистема Arbitrum и сокрушительный Permit2
В марте 2024 года исследовательская группа зарегистрировала классический инцидент с дрейн-скриптом Inferno Drainer. Пользователь обнаружил в сетке Arbitrum 100 000 токенов ARB-REWARD-2024. Перейдя по адресу из названия токена, жертва попала на клонированный интерфейс Arbitrum Foundation.
[Пользователь]
   │
   ├─► (1) Видит 100,000 ARB-REWARD на балансе
   │
   ├─► (2) Переходит по ссылке из имени токена на фейк-сайт
   │
   ├─► (3) Подписывает `Permit2` (думает, что клеймит аирдроп)
   │
   └─► (4) Дрейн-контракт за 1 блок забирает:
         ├── 12.4 WETH
         ├── 45,000 USDC
         └── 18,000 ARB
Сайт предложил «забрать награду», сгенерировав подпись Permit2. Пользователь одобрил вызов, решив, что это обычная процедура клейма. Дрейн-контракт в ту же секунду списал с его баланса не фейковые ARB, а реальные 12.4 WETH и 45,000 USDC. Механика Permit2 позволила объединить пакетное списание разных токенов в единый подлинный вызов.
Кейс 2: $305 560 в DAI сгорели из-за одной кликабельной строчки в истории
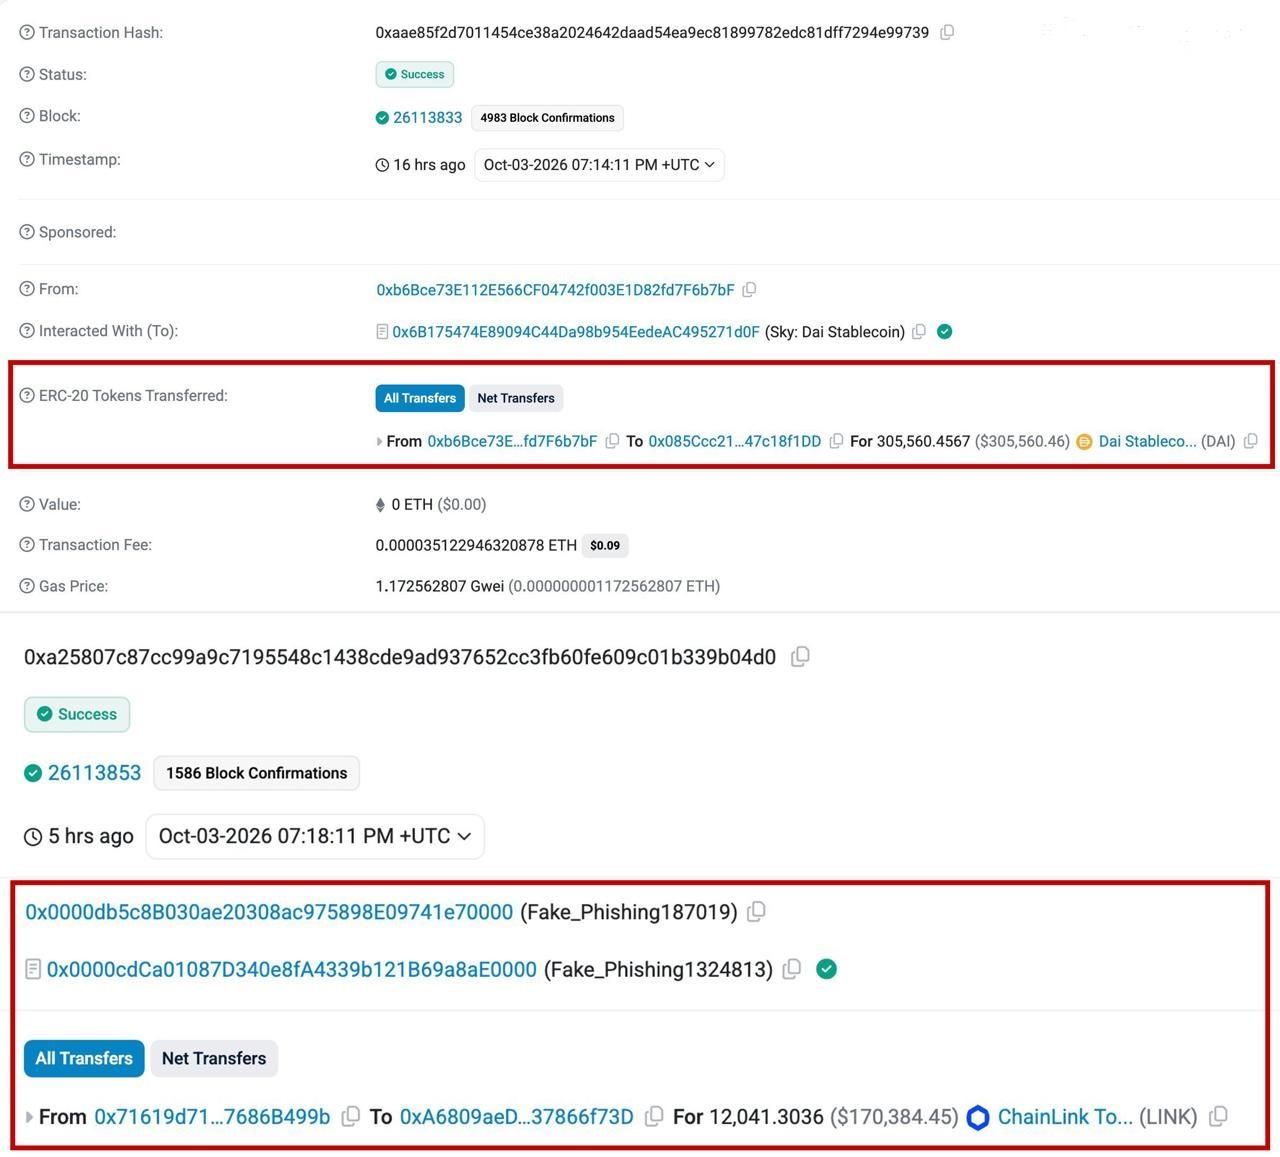
3 октября 2026 года произошла показушная по своей нелепости и трагизму история. Владелец кошелька 0xb6Bce...f76b7bF собирался сделать стандартный перевод. Вместо того чтобы вручную перепроверить каждый символ получателя или взять адрес из проверенной адресной книги, он просто открыл историю прошлых транзакций и скопировал адрес.
- Транзакция: 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Отправитель: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Получатель: 0x085Ccc21...47c18f1DD
- Сумма: 305,560.4567 DAI ($305,560.46)
Ловушка отравления адреса (Address Poisoning) сработала идеально. Мошенник ранее прогнал фейковую нулевую транзакцию с сопоставимым хвостом и головой адреса. Жертва скопировала адрес фантома и собственными руками перевела $305 560,46 в DAI прямо на баланс злоумышленников. Без взломов, без сложных скриптов — только слепая привычка копировать из истории.
Кейс 3: Отложенная расплата на $170 000 в LINK
В тот же день, 3 октября 2026 года, сеть зафиксировала еще одно списание, демонстрирующее «срок годности» фишинговых подписей.
- Транзакция: 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Жертва: 0x71619d71...7686B499b
- Дрейнер: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Сумма: 12,041.3036 LINK ($170,384.45)
Инвестор потерял 12 041 LINK (около $170 384) из-за разрешения Permit2, которое он по неосторожности подписал на фишинговом ресурсе ещё в августе 2025 года. Мошенники не стали опустошать кошелек сразу — они выждали больше года, пока на адресе сформируется крупный баланс, и активировали спапящий смарт-контракт Fake_Phishing187019.
Сравнительный анализ методов атак через фейковые токены
| Параметр | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Цель атаки | Заманить на внешнюю ссылку | Ошибка при обмене / комиссия | Ошибка при копировании | Незаметная кража активов |
| Финансовый риск | Высокий (при заполнении форм) | Средний (потеря газа) | Критический (потеря перевода) | Максимальный (полное опустошение) |
| Нужен ли переход на сайт? | Да | Не обязательно | Нет | Да |
| Подпись транзакции | Стандартная (Approve) | Прямой вызов метода | Отсутствует (ошибка пользователя) | Оффчейн-подпись (Permit) |
| Сложность детекции | Низкая (виден URL) | Средняя (нужен аудит кода) | Высокая (визуальное сходство) | Очень высокая (сложно прочитать payload) |
Практический алгоритм действий: Что делать с паразитами
Не трогайте их. Серьезно.
Самое главное правило безопасности при работе с ненамеренно полученными токенами: не пытайтесь их сжечь, перевести или продать. Любое взаимодействие с контрактом требует вызова его функций. Вызывая функцию — вы подставляете свой кошелек под исполнение произвольного кода.
- В интерфейсе MetaMask / Rabby: Нажмите на токен правой кнопкой мыши или зайдите в настройки отображения и выберите «Hide» (Скрыть).
- Проверка аппрувов: Регулярно проверяйте активные разрешения на сайтах вроде Revoke.cash или Etherscan Token Approval. Если вы случайно взаимодействовали с фейковым токеном, немедленно отозовите (Revoke) все разрешения для этого контракта.
- Анализ контракта: Зайдите на Etherscan, найдите токен и откройте вкладку Contract. Если код не верифицирован (нет зеленой галочки) или там висит симуляционный варнинг от Blockaid / Chainalysis — перед вами 100% скам.
- Использование аппаратных кошельков: Аппаратные устройства вроде Trezor или Ledger не защищают от подписи вредоносного Permit по умолчанию, если вы сами нажали кнопки, но они дают время подумать и внимательно прочитать выводимый на физический экран Spender Address.
- Правило адресной книги: Никогда не копируйте адреса из истории транзакций блокчейн-эксплорера или интерфейса кошелька. Используйте зафиксированную адресную книгу или сверяйте каждый символ целиком — от первого до сорок второго.
Относитесь к случайным активам на балансе как к радиоактивным отходам. Они не стоят ничего, но способны уничтожить все, до чего прикоснутся.