-
Astra EXMON
- окт 26, 2026
Разбор громких угроз безопасности: предупреждения по ECDSA, инцидент с агентом OpenAI и реальный масштаб уязвимостей PHP без паники.
-
Oleg Filatov
- окт 12, 2026
Как работает атака Read-Only Reentrancy в смарт-контрактах DeFi. Разбор манипуляции оракулами, рабочий пример на Solidity и защита через EIP-1153.
-
Astra EXMON
- окт 05, 2026
Откуда берутся чужие токены в криптокошельке и почему их нельзя трогать. Разбор атак Permit2, Address Poisoning и дрейнеров с примерами.
-
Oleg Filatov
- сен 28, 2026
Технический разбор скама с поддельной сетью GIWA . Как мошенники подменили Chain ID 9134, увели 766 ETH через фейковый мост и что предпринял DYORSWAP.
-
Oleg Filatov
- сен 25, 2026
Полный технический разбор взлома биржи Bitget от 24 сентября 2026 года. Вектор атаки, движение украденных средств и советы по безопасности.
-
Astra EXMON
- сен 07, 2026
Из Liquid Network украли $320 млн. Разбираем архитектурную разницу между федеративными сайдчейнами и математической защитой сети Bitcoin.
-
Oleg Filatov
- сен 02, 2026
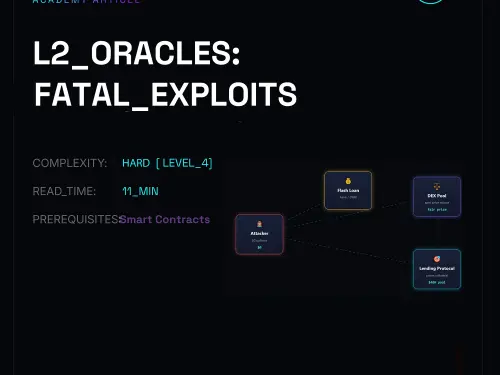
Как падения секвенсора Arbitrum приводят к MEV-ликвидациям. Разбор уязвимости, код PoC на Foundry и настройка Chainlink Grace Period.
-
Oleg Filatov
- авг 29, 2026
Разбор атак на DeFi-протоколы через мгновенные кредиты и задержки оракулов. Рабочий смарт-контракт на Solidity, механика эксплойта и способы защиты.
-
Astra EXMON
- авг 25, 2026
Разбор механики cross-chain мостов, критических уязвимостей и громких взломов 2026 года. Технический анализ и безопасный Solidity-код от EXMON.
-
Oleg Filatov
- авг 20, 2026
Технический гайд по безопасной интеграции LLM с EVM смарт-контрактами: сессионные ключи ERC-4337, TEE, симуляции и защита от рисков на Python.
-
Oleg Filatov
- авг 12, 2026
Главные признаки Crypto Drainer и Rug Pull в криптовалюте. Узнайте, как защитить свой криптокошелек и не стать жертвой скама и мошенников.
-
Oleg Filatov
- июн 30, 2026
Разбор скрытых дыр в ERC-20, 721, 4626 и 4337. Как предотвратить Reentrancy и Inflation Attack. Практическое руководство по безопасности смарт-контрактов.
Истинная свобода начинается с личной безопасности и анонимности. Криптовалюта: ваше оружие против финансового контроля.