أي شخص عنده محفظة كريبتو من فترة وفتح explorer زي Etherscan أو Polygonscan أكيد جرب اللحظة اللي يدق فيها قلبه: تفتح المحفظة وتتفاجأ برصيد $50,000 نازل لك من السماء بتوكنز غريبة زي 25000-USDT-Voucher أو UNISWAP-AIRDROP.COM. للوهلة الأولى تحس إنك ضربت ضربتك وحققت الثراء السريع، بس بالحقيقة هذا زارين رقمي وبلا مركز! كل توكن عشوائي ينزل لك هو عبارة عن فخ مصمم برمجياً عشان يصفر محفظتك ويمسح أصولك للقرش الأخير.
في عالم الـ Web3 ما فيه شيء اسمه "عشاء مجاني". العروض هذه مو بس خطيرة، هذه مصممة تقنياً وبدقة عشان تستغل هندسة شبكات الـ EVM وتلعب على طمع الشخص عشان تخليه يدمر محفظته بنفسه.
طرق الاحتيال: 4 أساليب هندسية لسرقة أصولك
فيه أربع طرق أساسية يستغلها الهكرز عشان يحولوا الرقم الخيالي اللي تشوفه بالشاشة إلى صفر مريب في حسابك.
1. Phishing Domain Injection (التوجيه لروابط واجهات مزيفة)
أبسط طريقة وأكثرها انتشاراً وتعتبر Spam صريح. اسم التوكن أو الـ Symbol حقه يكون عبارة عن رابط موقع فخ، زي Claim-Reward-5000.net أو AAVE-Bonus.org.
تدخل على الموقع وتحاول تسوي Swap للـ Token، فيطلب منك الموقع تربط محفظتك. بعدها تدفع الفخ المعتاد وتوقع على Approve أو Permit، وبكذا تعطيهم الصلاحية كاملة على طبق من ذهب للتحكم بتوكناتك الحقيقية زي (ETH, USDT, WBTC).
هنا ما فيه حتى عقود ذكية معقدة من طرف الإيردروب نفسه — التوكن شغال مجرد إعلان بنر مزعج واصل لغايتك بداخل واجهة محفظتك.
2. Malicious ERC-20 Logic & Transfer Hijacking (أكواد ثغرات العقود)
هنا الفخ برمجي ومحبوك داخل السقالة البرمجية للعقد الذكي (Smart Contract) الخاص بالتوكن. العقد مكتوب بطريقة تخلي الـ function الخاصة بـ transfer() أو approve() تتصرف بشكل يكسر معايير الـ ERC-20.
تشوف التوكن برصيدك، تروح للـ DEX (زي Uniswap مثلاً) وتحاول تبيعه. العملية تعطي Error، بس تقترح عليك تسوي "Authorize" للعقد. في هذه اللحظة بالذات، عملية التوثيق تتصل بـ External Call ينفذ أسطر برمجية خبيثة (عن طريق delegatecall أو تحويل مخفي للرصيد لعنوان المهاجم).
وفي حالات ثانية، العملية تظل تسحب منك رسوم شبكة (Gas Fees) بالعملة الأساسية (ETH, MATIC, BNB) بحجة محاولات سواب فاشلة، حتى تتصعلك وتخسر كل الـ Gas اللي عندك.
3. Signature Poisoning: EIP-2612 & Permit2 Vulnerabilities
أخطر وأخبث أسلوب، لأنك ما تدفع فيه حتى رسوم Gas! العقود الذكية اللي تدعم EIP-2612 والبروتوكولات زي Permit2 تسمح بتفويض التوكنات بدون ترانسأكشن تقليدية على الشبكة، بل عن طريق توقيع Off-chain.
الضحية يوقع على Hash غامض وبدون تفاصيل واضحة بداخل dApp مزيف. بهذا التصرف البسيط، هو يعطي موافقة تشفيرية لسحب الأصول عبر دالة permit(). الـ Drainer وقتها ينفذ التوقيع فوراً عبر عقدة خاصة (Flashbots أو Private Mempools) — وتطير كل توكناتك الحقيقية من المحفظة بـ Block واحد فقط!
4. Zero-Value Transfer & Address Poisoning (تسميم العناوين)
الهكرز يولدون عناوين مموهة (Vanity Addresses) تشبه عنوانك بـ أول وأخر كم حرف (مثلاً 0x71a...9B2)، ويرسلون ترانسأكشن بقيمة 0 توكن من محفظتك أو لها. لما تجي تبغى تنسخ عنوانك من الـ History عشان تحول لنفسك أو لشخص ثاني، تطيح بالفخ وتنسخ عنوان المهاجم بالغلط.
حالات واقعية: كيف تطير الملايين بثواني معدودة
الحالة 1: منظومة Arbitrum وضربة Permit2 القاضية
في مارس 2024، فريق أبحاث أمني سجل حادثة كلاسيكية باستخدام سكربت سحب الأصول الشهير Inferno Drainer. المستثمر لقى بشبكة Arbitrum توكنات بـ 100,000 من ARB-REWARD-2024. لما دخل الرابط المكتوب باسم التوكن، طاح بواجهة مزيفة ومطابقة تماماً لموقع Arbitrum Foundation.
[المستخدم]
   │
   ├─► (1) يشوف 100,000 ARB-REWARD بالرصيد
   │
   ├─► (2) يدخل الرابط الموجود باسم التوكن ويروح لموقع مزيف
   │
   ├─► (3) يوقع على `Permit2` (يحسب نفسه يسوي Claim للإيردروب)
   │
   └─► (4) عقد الـ Drainer بـ Block واحد يسحب:
         ├── 12.4 WETH
         ├── 45,000 USDC
         └── 18,000 ARB
الموقع طلب منه "استلام المكافأة" عبر توليد توقيع Permit2. الضحية وافق وهو يحسبها إجراءات استلام عادية. عقد الـ Drainer وبنفس الثانية سحب من رصيده الأصول الحقيقية: 12.4 WETH و45,000 USDC بدلاً من التوكنات الوهمية. خاصية Permit2 سمحت بحزم أذونات سحب توكنات مختلفة بطلب توقيع واحد وصحيح.
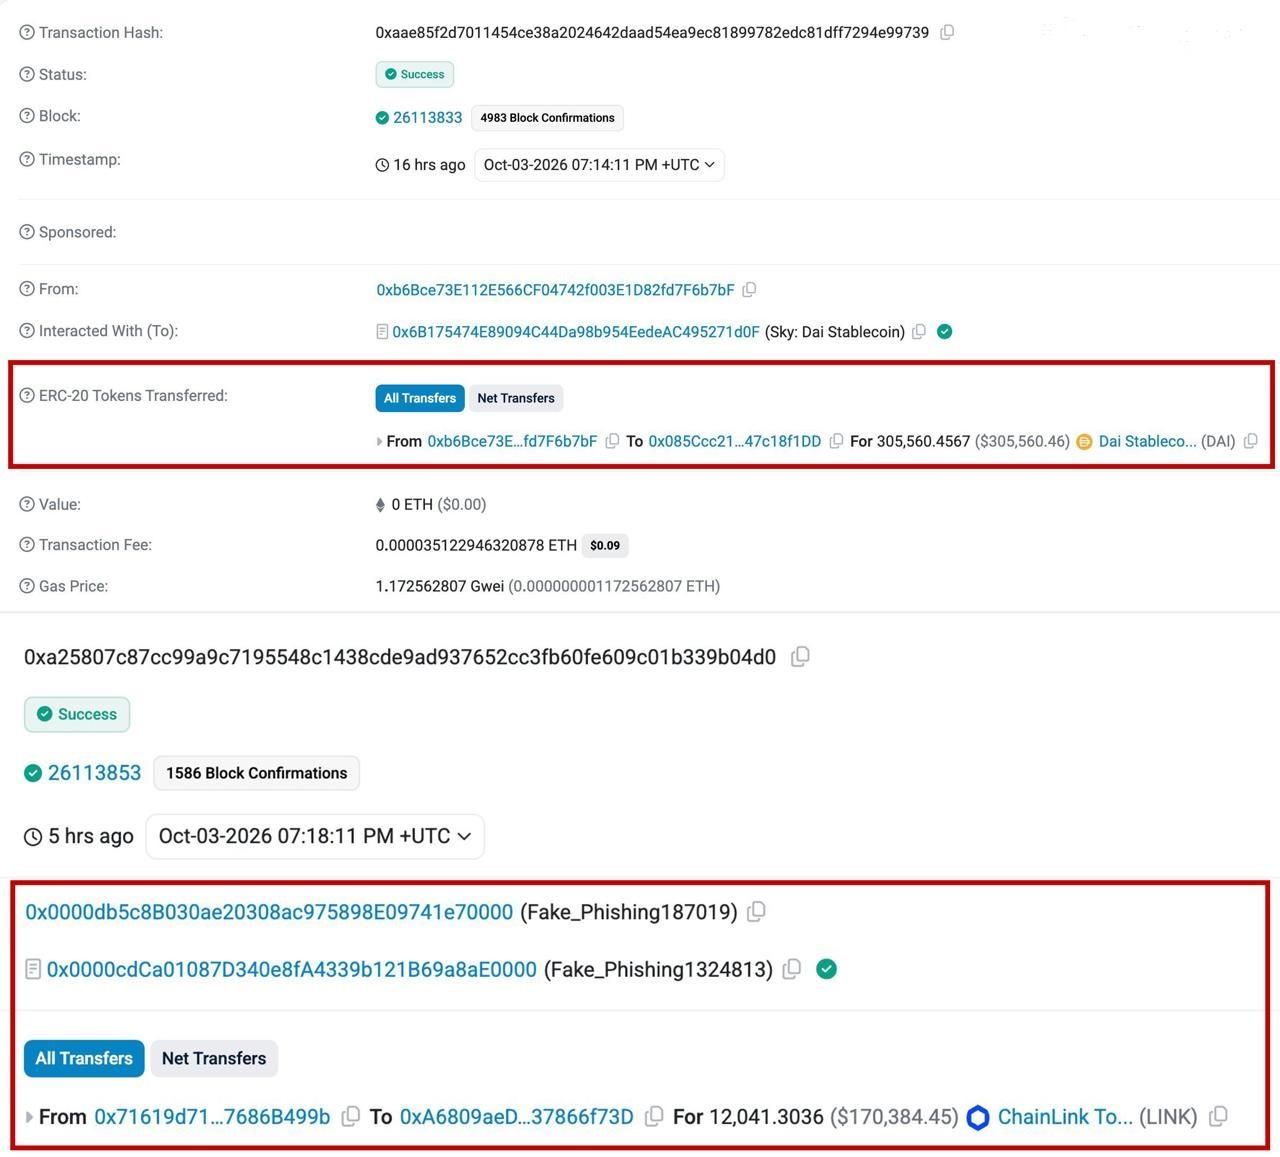
الحالة 2: تبخر $305,560 من عملة DAI بسبب سطر بالـ History!
في 3 أكتوبر 2026، أكل السوق كف بكتيريا وسذاجة غريبة بصلابتها. صاحب المحفظة 0xb6Bce...f76b7bF كان بيبعت تحويل عادي. وبدال ما يتأكد بنفسه من كل حرف بالعنوان أو يستخدم Address Book موثوقة، فتح سجل العمليات الأخير ونسخ العنوان المكتوب مباشرة!
- العملية (Transaction): 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- المرسل: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- المستلم: 0x085Ccc21...47c18f1DD
- المبلغ: 305,560.4567 DAI ($305,560.46)
فخ تسميم العناوين (Address Poisoning) ضبط معهم على المسطرة. المهاجم سابقاً أرسل ترانسأكشن وهمية بقيمة صفر من عنوان يشبه البداية والنهاية لعنوان الضحية. المستثمر نسخ العنوان المزيف وأرسل بيده $305,560.46 DAI لحساب المهاجمين مباشرة. بدون تهكير معقد ولا أساليب ثقيلة — مجرد عادة غبية بنسخ العناوين من الـ History.
الحالة 3: انتقام مؤجل بقيمة $170,000 من توكن LINK
في نفس اليوم، 3 أكتوبر 2026، تم تسجيل عملية سحب ثانية تبين لك "تاريخ صلاحية" التواقيع المزيفة وتأثيرها الممتد.
- العملية (Transaction): 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- الضحية: 0x71619d71...7686B499b
- عقد الـ Drainer: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- المبلغ: 12,041.3036 LINK ($170,384.45)
المستثمر خسر 12,041 توكن LINK (حوالي $170,384) بسب أذن Permit2 كان قد وقّع عليه بالخطأ في موقع phishing في أغسطس 2025! المهاجمين ما سحبوا الفلوس بنفس الوقت — انتظروا أكثر من سنة لين ما توفر بالمحفظة رصيد محرز، ووقتها شغلوا العقد النائم Fake_Phishing187019.
مقارنة شاملة: أساليب الهجوم عبر التوكنات الوهمية
| المعيار | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| هدف الهجوم | سحبك لرابط خارجي | خطأ في السواب / استنزاف Gas | خطأ في نسخ العنوان | سرقة الأصول بذكاء وصمت |
| الخطر المالي | عالي (عند تعبئة البيانات) | متوسط (خسارة الـ Gas) | حرج (خسارة التحويل كاملاً) | أقصى حد (تصفير المحفظة) |
| هل يطلب زيارة موقع؟ | نعم | مو شرط | لا | نعم |
| نوع التوقيع | تقليدي (Approve) | استدعاء مباشر للـ Method | بدون توقيع (خطأ مستخدم) | توقيع أوفتشين (Permit) |
| صعوبة الاكتشاف | سهلة (الرابط واضح) | متوسطة (تحتاج مراجعة كود) | عالية (تشابه بصري قوي) | عالية جداً (صعوبة قراءة الـ Payload) |
خطوات حماية عملك: تصرف صح مع التوكنات الخبيثة
لا تلمسها نهائياً. كلام جاد.
القاعدة الذهبية والأهم لما توصلك توكنات عشوائية: لا تحاول تحرقها (Burn)، تسوي لها Transfer، ولا تبيعها. أي تفاعل مع العقد يتطلب استدعاء الدوال الخاصة فيه. ولما تستدعي الدالة — أنت تعرض محفظتك لتنفيذ أكواد برمجية غير معروفة.
- في واجهة MetaMask / Rabby: اضغط كليك يمين على التوكن أو ادخل على إعدادات العرض واختار "Hide" (إخفاء).
- فحص الصلاحيات (Approvals): افحص أذونات محفظتك بانتظام عن طريق مواقع زي Revoke.cash أو صفحة Etherscan Token Approval. لو تفاعلت بالغلط مع توكن وهمي، الغِ الصلاحية (Revoke) فوراً لكل الأذونات المتعلقة بهذا العقد.
- تحليل العقد: ادخل Etherscan، ابحث عن التوكن وافتح تبويب Contract. لو الكود مو موثق (ما عليه الصح الأخضر) أو فيه تحذيرات من أدوات زي Blockaid / Chainalysis — هذا احتيال 100%.
- استخدام المحافظ الصلبة (Hardware Wallets): الأجهزة زي Trezor أو Ledger ما تحميك تلقائياً من توقيع Permit خبيث لو أنت بنفسك ضغطت الأزرار ومريت العملية، بس تعتيك وقت تفكر وتقرأ الـ Spender Address الظاهر على شاشة الجهاز الحقيقية.
تعامل مع أي توكن غريب ينزل بمحفظتك كأنه نفايات مشعة. ما يسوى شيء، بس عنده القدرة يدمر كل شيء تملكه لو قربت منه.