Cualquiera que lleve tiempo en esto de las criptos y haya abierto un explorador de bloques como Etherscan o Polygonscan ha vivido ese momento de microinfarto: de la nada, ves en tu wallet $50,000 en tokens raros con nombres como 25000-USDT-Voucher o UNISWAP-AIRDROP.COM. Parece que te pegaste la lotería, pero en realidad es sarín digital. Cada token basura de esos es una trampa armada en código, diseñada para vaciarte hasta el último centavo de la cuenta.
El dinero gratis en Web3 no solo es un mito, sino que está técnicamente diseñado para explotar la arquitectura de las redes EVM y la ambición de la gente para que seas tú mismo quien entregue las llaves.
Vectores de ataque: 4 mecanismos de ingeniería para drenarte
Hay cuatro métodos fundamentales que usan los hackers para convertir ese numerito inflado de tu pantalla en un cero rotundo en tu balance.
1. Phishing Domain Injection (Inyección de dominios trucho)
Es la más básica y masiva. El nombre o el ticker del token es directamente una URL: Claim-Reward-5000.net o AAVE-Bonus.org.
Entras al sitio queriendo swappear el token y la dApp te pide conectar la wallet. De ahí viene el clásico firmado de transacción (Approve o Permit) que le regala al atacante el control total sobre tus tokens reales (ETH, USDT, WBTC).
Ni siquiera hay smart contracts complejos detrás del airdrop como tal: el token funciona simplemente como un banner de spam metido a la fuerza en tu interfaz.
2. Malicious ERC-20 Logic & Transfer Hijacking (Lógica maliciosa en el contrato)
Aquí la trampa está hardcodeada directamente en el smart contract del token. Está escrito de tal forma que la función transfer() o approve() rompe deliberadamente con el estándar ERC-20.
Ves el token en tu wallet, vas a un DEX (como Uniswap) e intentas venderlo. La transacción tira un error pero te sugiere "autorizar" el contrato. En ese segundo, esa llamada de autorización ejecuta una llamada externa maliciosa (vía delegatecall o una transferencia oculta de fondos hacia la wallet del hacker).
En otros casos, la transacción simplemente se queda en un bucle drenándote el gas en la moneda nativa (ETH, MATIC, BNB) bajo el pretexto de intentos fallidos de swap.
3. Signature Poisoning: Vulnerabilidades EIP-2612 & Permit2
El método más sucio de todos porque ni siquiera requiere que pagues gas. Los smart contracts compatibles con EIP-2612 y protocolos como Permit2 permiten transferir permisos sobre tus tokens sin lanzar una transacción en cadena, únicamente mediante una firma off-chain.
Firmas un hash genérico y sin contexto claro en una dApp trucha. Con ese solo clic, estás dando tu consentimiento criptográfico para que saquen tus fondos usando la función permit(). El drainer ejecuta esa firma al instante a través de un nodo privado (Flashbots o mempools privados) y chau: todos tus tokens reales vuelan de tu wallet en un solo bloque.
4. Zero-Value Transfer & Address Poisoning (Envenenamiento de direcciones)
Los atacantes generan direcciones vanity (direcciones que clonan los primeros y últimos caracteres de la tuya, ej. 0x71a...9B2) y lanzan una transacción de 0 tokens hacia o desde tu wallet. Luego, cuando vas a copiar tu dirección desde el historial para mover tus propios fondos, te confundes y copias la dirección trucha del hacker.
Casos reales: Cómo se esfuman millones en un pestañeo
Caso 1: El ecosistema de Arbitrum y el golpe letal con Permit2
En marzo de 2024, un equipo de sec-researchers rastreó un ataque clásico usado por el script Inferno Drainer. El usuario encontró 100,000 tokens ARB-REWARD-2024 en la red de Arbitrum. Siguió la URL del nombre del token y cayó derechito en un clon idéntico de la interfaz de la Arbitrum Foundation.
[Usuario]
   │
   ├─► (1) Ve 100,000 ARB-REWARD en su balance
   │
   ├─► (2) Entra al link del token y cae en el sitio fake
   │
   ├─► (3) Firma el `Permit2` (pensando que está reclamando el airdrop)
   │
   └─► (4) El contrato Drainer barrió en 1 solo bloque:
         ├── 12.4 WETH
         ├── 45,000 USDC
         └── 18,000 ARB
El sitio le pidió "claimnear la recompensa" generando una firma Permit2. La víctima aprobó el payload creyendo que era el claim estándar. El contrato del drainer, en el mismo segundo, no le tocó los ARB falsos, sino que le barrió 12.4 WETH y 45,000 USDC reales. La arquitectura de Permit2 les permitió empaquetar el drenado de múltiples tokens en una sola llamada válida.
Caso 2: $305,560 en DAI evaporados por un clic en el historial
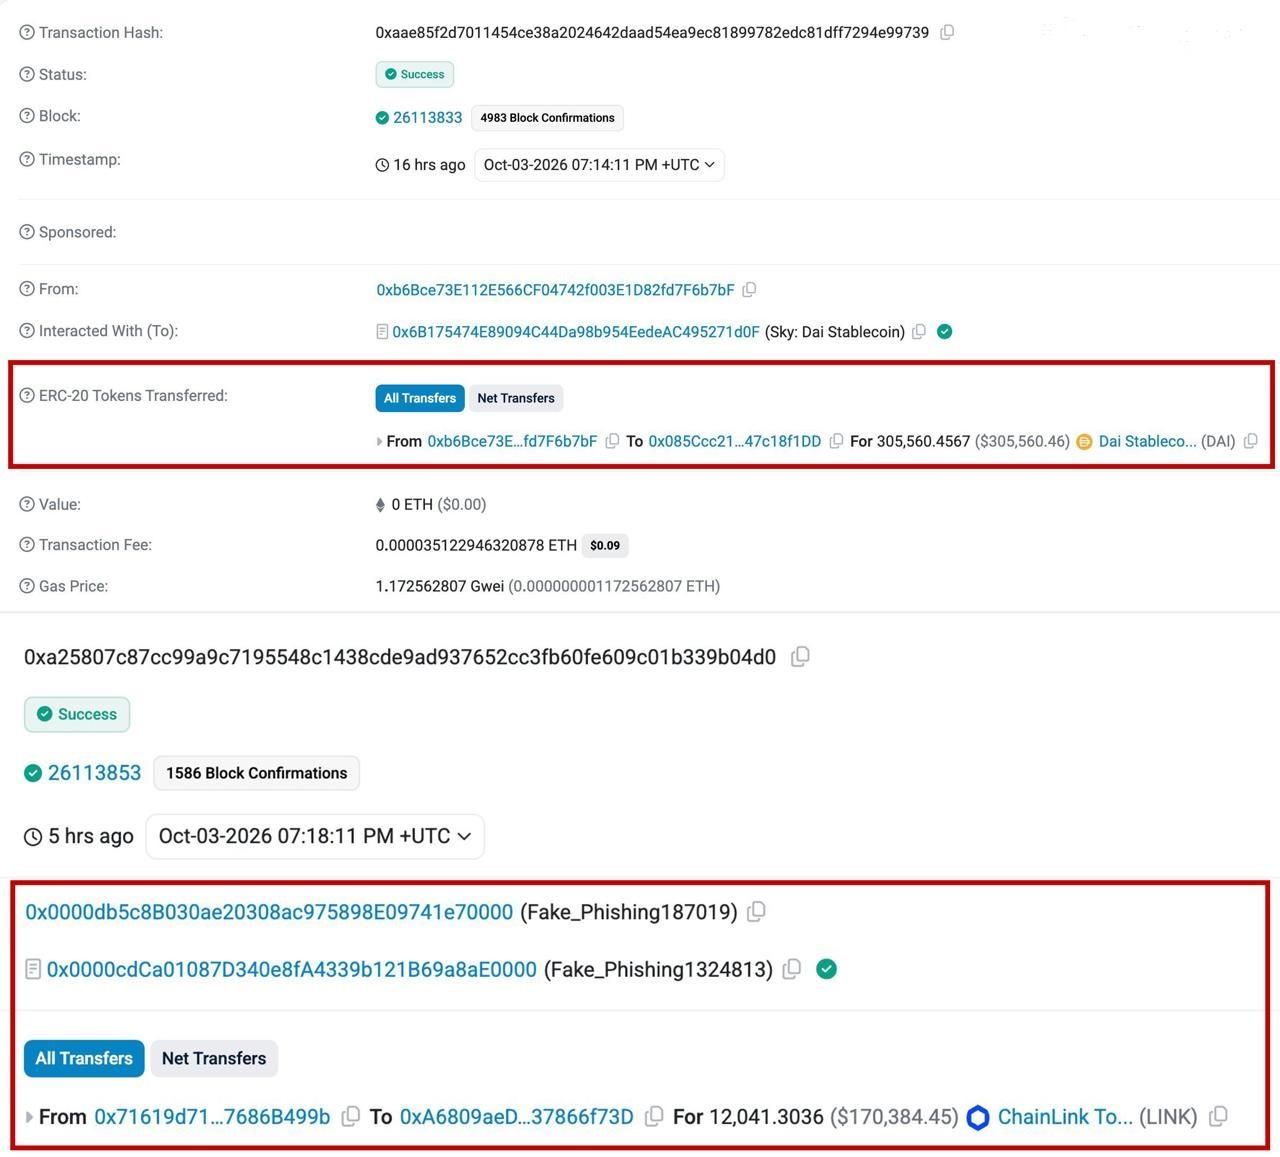
El 3 de octubre de 2026 se registró un caso insólito por lo absurdo y trágico del error. El dueño de la wallet 0xb6Bce...f76b7bF iba a hacer un envío común y corriente. En vez de revisar carácter por carácter o usar una libreta de direcciones guardada, abrió el historial de transacciones recientes y copió la dirección desde ahí.
- Transacción: 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Emisor: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Receptor: 0x085Ccc21...47c18f1DD
- Monto: 305,560.4567 DAI ($305,560.46)
La trampa de envenenamiento de dirección (Address Poisoning) funcionó a la perfección. El hacker había enviado previamente una transacción fantasma de costo cero desde una dirección con el mismo inicio y final. La víctima copió la dirección espejo y mandó $305,560.46 en DAI directo a las manos del atacante. Sin exploits, sin vulnerabilidades en el código: solo la mala costumbre de copiar del historial.
Caso 3: La cuenta pendiente de $170,000 en LINK
Ese mismo 3 de octubre de 2026, la red detectó otro drenado que demuestra el "tiempo de vida" que puede tener una firma de phishing.
- Transacción: 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Víctima: 0x71619d71...7686B499b
- Drainer: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Monto: 12,041.3036 LINK ($170,384.45)
Un inversor perdió 12,041 LINK (unos $170,384) por culpa de una autorización Permit2 que firmó por error en un sitio de phishing ¡en agosto de 2025! Los hackers no le vaciaron la wallet en ese momento: esperaron más de un año a que acumulara un saldo pesado y recién ahí ejecutaron el smart contract durmiente Fake_Phishing187019.
Comparativa técnica de ataques con tokens fake
| Parámetro | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Objetivo del ataque | Llevarte a un link externo | Error en swap / Drenado de gas | Error humano al copiar | Robo silencioso de fondos |
| Riesgo financiero | Alto (si completas la dApp) | Medio (pérdida de gas) | Crítico (pérdida total del envío) | Máximo (vaciado completo) |
| ¿Requiere entrar a una web? | Sí | No necesariamente | No | Sí |
| Tipo de firma | Estándar (Approve) | Llamada directa al método | Ninguna (error del usuario) | Firma off-chain (Permit) |
| Dificultad de detección | Baja (la URL salta a la vista) | Media (requiere auditar código) | Alta (similitud visual casi perfecta) | Muy alta (el payload es indescifrable a simple vista) |
Protocolo de acción: Qué hacer cuando te caigan estas basuras
No los toques. En serio, ni te acerques.
Regla de oro de seguridad en Web3 con tokens no solicitados: jamás intentes quemarlos (burn), transferirlos ni venderlos. Cualquier interacción con el contrato implica llamar a sus funciones, y al hacerlo, estás regalando tu wallet para que ejecuten código arbitrario.
- En MetaMask / Rabby: Dale clic derecho al token o entra a los ajustes de visibilidad y marca "Hide" (Ocultar).
- Auditoría de approvals: Revisa periódicamente tus permisos activos en herramientas como Revoke.cash o la sección de Token Approval en Etherscan. Si por error interactuaste con un token trucho, revoca (Revoke) todos los permisos asociados a ese contrato de inmediato.
- Análisis del contrato: Ve a Etherscan, busca el token y abre la pestaña Contract. Si el código no está verificado (falta el tilde verde) o salta un warning de simulación en herramientas como Blockaid / Chainalysis, es 100% una estafa.
- Uso de Hardware Wallets: Dispositivos físicos como Trezor o Ledger no te van a salvar mágicamente de firmar un Permit malicioso si apruebas la transacción sin mirar, pero te dan ese tiempo extra para pausar y revisar detenidamente el Spender Address en la pantalla del dispositivo.
- Regla de la libreta de direcciones: Cero copiar direcciones del historial del explorador o de la wallet. Guarda tus direcciones frecuentes en una libreta de contactos (Address Book) confiable o valida manualmente cada uno de los 42 caracteres.
Trata a los tokens que aparezcan mágicamente en tu balance como si fueran desechos radiactivos. No valen nada, pero tienen el poder de destruir todo lo que tocan.