Uzun süredir kripto cüzdanı kullanan herkes, Etherscan veya Polygonscan gibi bir blokzincir tarayıcısını açıp bakiyesinde durduk yere 25000-USDT-Voucher ya da UNISWAP-AIRDROP.COM gibi abuk sabuk coin'lerden $50.000 belirdiğini görünce kısa süreli bir şok yaşamıştır. Dışarıdan bakınca piyango vurmuş gibi dursa da, işin aslı tam bir dijital sarin gazı. Cüzdanınıza damlayan bu tarz her "piyango" coin'i, hesabınızı son cent'ine kadar sıfırlamak için derlenmiş tuzaklardan ibaret.
Web3'te bedava peynir sadece sağlığa zararlı değil; EVM ağlarının mimari açıklarını ve insanların açgözlülüğünü doğrudan varlıklarınıza karşı kullanacak şekilde mühendislik harikası (!) olarak tasarlanmış durumda.
Dolandırıcılık Mimarisi: Parayı Buharlaştıran 4 Mühendislik Yöntemi
Saldırganların cüzdan ekranınızdaki o tatlı rakamı banka hesabınızda koca bir sıfıra dönüştürmek için kullandığı 4 temel yöntem var.
1. Phishing Domain Injection (Sahte Arayüze Yönlendirme)
En ilkel ama ağa en çok balık takan yöntem. Token'ın adı veya sembolü doğrudan bir alan adı içerir: Claim-Reward-5000.net veya AAVE-Bonus.org gibi.
Arayüze girip token'ı swap etmeye çalışırsınız, site hemen cüzdanınızı bağlamanızı ister. Ardından gelen standart Approve veya Permit imza isteğiyle, dolandırıcılara cüzdanınızdaki gerçek varlıkları (ETH, USDT, WBTC) harcama yetkisini kendi ellerinizle teslim edersiniz.
Burada airdrop tarafında karmaşık bir akıllı sözleşme bile yok; token, doğrudan cüzdan arayüzünüze teslim edilen bir spam reklam banner'ı gibi çalışır.
2. Malicious ERC-20 Logic & Transfer Hijacking (Zararlı Kontrat Kodu)
Burada mekanik tuzak doğrudan token'ın akıllı sözleşmesine kazınmıştır. Kontrat, transfer() veya approve() fonksiyonları standart ERC-20 kurallarını çiğneyecek şekilde yazılır.
Kullanıcı bakiyedeki token'ı görür, bir DEX'e (örneğin Uniswap) girip satmaya çalışır. İşlem hata verir ama kontratı "yetkilendirmenizi" (authorize) önerir. Tam o anda yetkilendirme fonksiyonu, arkada zararlı bir hattı (delegatecall veya saldırganın adresine gizli bakiye transferi) tetikler.
Bazen de işlem, başarısız swap denemesi süsü vererek ağın yerel coini (ETH, MATIC, BNB) üzerinden sürekli gas ücreti keser ve bakiyenizi tabiri caizse emikler.
3. Signature Poisoning: EIP-2612 & Permit2 Zafiyetleri
Gas ödemenize bile gerek kalmayan en sinsi yöntem. EIP-2612 destekli akıllı sözleşmeler ve Permit2 gibi protokoller, standart zincir üstü işleme gerek kalmadan, off-chain (zincir dışı) bir imza ile token yetkisi devretmeye izin verir.
Kullanıcı, çakma bir dApp'te ne idüğü belirsiz bir hash'i imzalar. Bu hareketle, permit() fonksiyonu üzerinden varlıklarının çekilmesine kriptografik onay vermiş olur. Drainer (cüzdan boşaltıcı), imzayı ayrı bir işlem düğümü (Flashbots, özel mempool'lar) üzerinden anında işleme sokar ve tek bir blokta cüzcandaki tüm gerçek bakiyeyi süpürür.
4. Zero-Value Transfer & Address Poisoning (Adres Zehirleme)
Dolandırıcılar vanity-address araçlarıyla sizin adresinizin başı ve sonuyla eşleşen çakma adresler üretir (örneğin 0x71a...9B2). Ardından cüzdanınızdan veya cüzdanınıza 0 coin'lik çakma bir işlem çekerler. Siz de işlem geçmişinden adresi kopyalayıp kendi transferinizi yapacağınızı sanırken, parayı yanlışlıkla saldırganın çakma adresine fırlatırsınız.
Saha Analizi: Milyon Doların Saniyeler İçinde Buhar Olma Hikayesi
Vaka 1: Arbitrum Ekosistemi ve Yıkıcı Permit2 Darbesi
Mart 2024'te güvenlik araştırmacıları, Inferno Drainer script'i ile gerçekleştirilen derslik bir olayı kaydetti. Bir kullanıcı Arbitrum ağındaki cüzdanında 100.000 adet ARB-REWARD-2024 token'ı fark etti. Token adındaki adrese giden kurban, kendisini Arbitrum Foundation'ın birebir kopyası olan bir sitede buldu.
[Пользователь]
   │
   ├─► (1) Видит 100,000 ARB-REWARD на балансе
   │
   ├─► (2) Переходит по ссылке из имени токена на фейк-сайт
   │
   ├─► (3) Подписывает `Permit2` (думает, что клеймит аирдроп)
   │
   └─► (4) Дрейн-контракт за 1 блок забирает:
         ├── 12.4 WETH
         ├── 45,000 USDC
         └── 18,000 ARB
Site, Permit2 imzası üreterek "ödülü al" seçeneği sundu. Kullanıcı da sıradan bir claim işlemi sanarak imzayı bastı. Drainer kontratı aynı saniye içinde cüzdandan o çakma ARB'leri değil, kurbanın helalinden 12.4 WETH ve 45.000 USDC'sini çekti. Permit2 mimarisi, farklı token'ların toplu şekilde çekilmesini tek bir geçerli çağrıda birleştirmeye imkan tanımıştı.
Vaka 2: Geçmişten Kopyalanan Tek Bir Satır Yüzünden Yanan $305.560 DAI
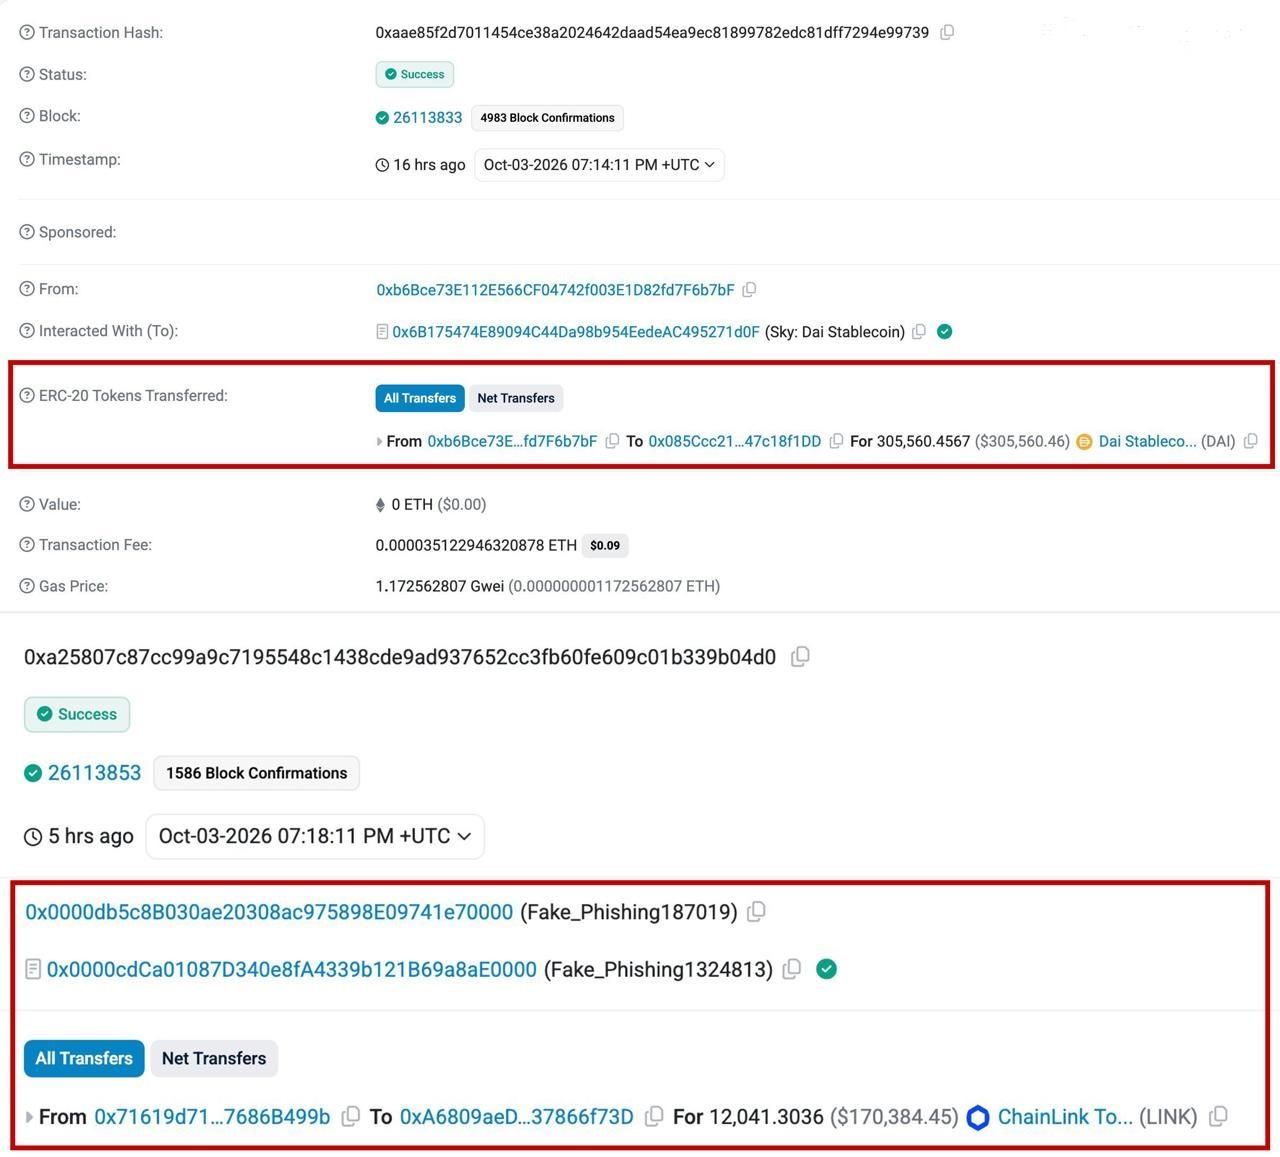
3 Ekim 2026'da, absürtlüğü ve trajedisiyle parmak ısırtan bir olay yaşandı. 0xb6Bce...f76b7bF adresinin sahibi rutin bir transfer yapacaktı. Alıcı adresin her karakterini elle doğrulamak ya da kayıtlı adres defterinden çekmek yerine, üşenip geçmiş işlemlerden adresi kopyaladı.
- İşlem (Tx): 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Gönderen: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Alıcı: 0x085Ccc21...47c18f1DD
- Miktar: 305.560,4567 DAI ($305.560,46)
Adres Zehirleme (Address Poisoning) tuzağı tıkır tıkır çalıştı. Dolandırıcı daha önce aynı başı ve sonu taşıyan sahte bir 0-token işlemi atmıştı. Kurban o hayalet adresi kopyaladı ve kendi elleriyle $305.560,46 DAI'yi dolandırıcıların kucağına bıraktı. Hack yok, karmaşık script'ler yok — sadece geçmişten kopyalama yapma alışkanlığı.
Vaka 3: $170.000'lık LINK'e Ertelenmiş İnfaz
Yine aynı gün, 3 Ekim 2026'da zincir üstünde oltama imzalarının "son kullanma tarihi" olmadığını kanıtlayan bir başka transfer tespit edildi.
- İşlem (Tx): 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Kurban: 0x71619d71...7686B499b
- Drainer: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Miktar: 12.041,3036 LINK ($170.384,45)
Yatırımcı, Ağustos 2025'te oltama sitesinde dikkatsizce imzaladığı tek bir Permit2 izni yüzünden 12.041 LINK (yaklaşık $170.384) kaybetti. Dolandırıcılar cüzdanı hemen patlatmadı; adreste ciddi bir bakiye birikene kadar bir yıldan fazla pusuya yattılar ve zamanı gelince uyuyan Fake_Phishing187019 kontratını tetiklediler.
Sahte Token Saldırı Yöntemlerinin Karşılaştırmalı Analizi
| Parametre | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Saldırı Amacı | Dış bağlantıya çekmek | Takas hatası / Gas sömürüsü | Kopyalama hatası yaptırmak | Çaktırmadan varlık çalmak |
| Finansal Risk | Yüksek (Form doldurulursa) | Orta (Gas kaybı) | Kritik (Transferin tamamı) | Maksimum (Tüm cüzdan) |
| Siteye Giriş Şart mı? | Evet | Şart Değil | Hayır | Evet |
| İşlem İmzası | Standart (Approve) | Doğrudan Metod Çağrısı | Yok (Kullanıcı hatası) | Off-chain İmza (Permit) |
| Tespit Zorluğu | Düşük (URL açıkça belli) | Orta (Kod denetimi gerekir) | Yüksek (Görsel benzerlik) | Çok Yüksek (Payload okumak zor) |
Aksiyon Planı: Bu Parazitlerle Nasıl Başa Çıkılır?
Dokunmayın. Şaka yapmıyorum, kesinlikle dokunmayın.
Davetsiz misafir token'larla ilgili en temel güvenlik kuralı şudur: Yakmaya, bir yere atmaya veya satmaya çalışmayın. Kontratla gireceğiniz her türlü etkileşim, onun fonksiyonlarını tetikler. Bir fonksiyonu çağırdığınız an, cüzdanınızı ne idüğü belirsiz bir kodun insafına bırakmış olursunuz.
- MetaMask / Rabby Arayüzünde: Token'ın üzerine sağ tıklayın veya görünüm ayarlarına gidip "Hide" (Gizle) seçeneğini işaretleyin.
- İzin Kontrolü (Approval Audit): Revoke.cash veya Etherscan Token Approval gibi araçlardan aktif yetkilerinizi düzenli olarak tarayın. Yanlışlıkla sahte bir token'la etkileşime girdiyseniz, o kontrata verilen tüm izinleri anında iptal edin (Revoke).
- Kontrat Analizi: Etherscan'e girip token'ı bulun ve Contract sekmesini açın. Kod doğrulanmamışsa (yeşil tık yoksa) ya da Blockaid / Chainalysis simülasyon uyarısı veriyorsa, %100 dolandırıcılıktır.
- Donanım Cüzdan Kullanımı: Trezor veya Ledger gibi soğuk cüzdanlar, tuşlara kendiniz bastığınız sürece zararlı bir Permit imzasını engellemez. Ancak fiziksel ekranda çıkan Spender Address'i incelemeniz için size zaman kazandırır.
- Adres Defteri Kuralı: Blokzincir tarayıcısından veya cüzdan geçmişinden asla adres kopyalamayın. Sabitlenmiş bir adres defteri kullanın ya da ilk karakterinden 42. karakterine kadar adresi bizzat doğrulayın.
Cüzdanınızdaki havadan gelen varlıklara nükleer atık muamelesi yapın. Metelik etmezler ama temas ettiğiniz an her şeyinizi yok edebilirler.