Każdy, kto ma krypto od dłuższego czasu, choć raz wszedł na skaner typu Etherscan czy Polygonscan i przetarł oczy ze zdumienia: na koncie znikąd pojawiło się $50 000 w jakichś no-name’owych coinach w stylu 25000-USDT-Voucher albo UNISWAP-AIRDROP.COM. Wygląda jak życiowy jackpot, ale w rzeczywistości to cyfrowy sarin. Każdy taki niespodziewany token to skompilowana pułapka zaprojektowana tylko po to, żeby wyczyścić Twój portfel do ostatniego centa.
Darmowy ser w Web3 nie dość, że bije po kieszeni, to na dodatek jest architektonicznie zaprojektowany tak, by wykorzystać specyfikę EVM oraz zwykłą ludzką chciwość przeciwko właścicielowi środków.
Anatomia przekrętu: 4 inżynieryjne mechanizmy kradzieży
Istnieją cztery fundamentalne metody, za pomocą których scammerzy zamieniają ładną cyferkę na ekranie portfela w zero na Twoim koncie bankowym.
1. Phishing Domain Injection (Przekierowanie na fałszywy UI)
Najprostsza, ale najbardziej masowa ściema. Nazwa tokena albo jego symbol zawierają po prostu adres domeny: Claim-Reward-5000.net czy AAVE-Bonus.org.
Wchodzisz na ten interfejs, próbujesz swapować token, a strona prosi o podłączenie portfela. Potem leci klasyk: podpisanie transakcji Approve albo Permit, co daje oszustom pełne prawa do Twoich prawdziwych coinów (ETH, USDT, WBTC).
Tutaj po stronie samego airdropa nie ma nawet skomplikowanych smart kontraktów — token działa po prostu jak spamerski baner podrzucony prosto do Twojego portfela.
2. Malicious ERC-20 Logic & Transfer Hijacking (Zainfekowany kod kontraktu)
W tym przypadku pułapka jest zaszyta bezpośrednio w smart kontrakcie tokena. Kod jest napisany tak, że funkcja transfer() albo approve() odbiega od standardu ERC-20.
User widzi token na koncie, wbija na DEX-a (np. Uniswap) i próbuje go sprzedać. Transakcja wywala błąd, ale proponuje "autoryzację" kontraktu. W tym momencie funkcja autoryzacji wywołuje zewnętrzny kod zawierający złośliwy pipeline (delegatecall albo ukryty transfer środków na adres atakującego).
Bywa też tak, że transakcja po prostu w nieskończoność nabija opłaty w native coinie (ETH, MATIC, BNB) pod pretekstem nieudanych prób swapa, drenując Twój balans z gazu.
3. Signature Poisoning: EIP-2612 & Permit2 Vulnerabilities
Najbardziej podstępna metoda, w której atakujący nie musi nawet płacić za gaz. Smart kontrakty ze wsparciem dla EIP-2612 oraz protokoły typu Permit2 pozwalają na przekazanie uprawnień do tokenów bez wywoływania standardowej transakcji, za pomocą podpisu off-chain.
Nieświadomy user podpisuje niepozorny hash bez jasnego opisu na lewym dAppie. Tym samym udziela kryptograficznej zgody na wyciągnięcie środków przez funkcję permit(). Drainer błyskawicznie egzekwuje podpis przez dedykowany węzeł (Flashbots, prywatne mempoole) — i wszystkie Twoje prawdziwe coiny znikają z portfela w ciągu jednego bloku.
4. Zero-Value Transfer & Address Poisoning (Zatruwanie adresów)
Scammerzy generują tzw. vanity addresses (adresy z takim samym początkiem i końcem jak Twój, np. 0x71a...9B2) i puszczają transakcję na 0 tokenów z Twojego portfela albo na niego. Gdy chcesz zrobić przelew i bezmyślnie kopiujesz adres z historii transakcji — wysyłasz kase na podstawiony adres atakującego.
Realne case'y: Jak miliony uciekają w sekundy
W marcu 2024 roku badacze zarejestrowali podręcznikowy incydent z użyciem drainera Inferno Drainer. User zauważył w sieci Arbitrum 100 000 tokenów ARB-REWARD-2024. Wchodząc pod adres podany w nazwie tokena, trafił na sklonowany UI Arbitrum Foundation.
[Użytkownik]
   │
   ├─► (1) Widzi 100,000 ARB-REWARD na balansie
   │
   ├─► (2) Wchodzi przez link z nazwy tokena na fejkową stronę
   │
   ├─► (3) Podpisuje `Permit2` (myśląc, że odbiera airdrop)
   │
   └─► (4) Kontrakt drainera w 1 blok wyciąga:
         ├── 12.4 WETH
         ├── 45,000 USDC
         └── 18,000 ARB
Strona zaproponowała "odebranie nagrody", generując podpis Permit2. Ofiara zatwierdziła wywołanie, myśląc, że to zwykły claim. Kontrakt drainera w tej samej sekundzie zgarnął z jej konta nie darmowe ARB, ale jak najbardziej realne 12.4 WETH i 45 000 USDC. Mechanizm Permit2 pozwolił na spakowanie zbiorczego wyciągnięcia różnych tokenów w jedno prawidłowe wywołanie.
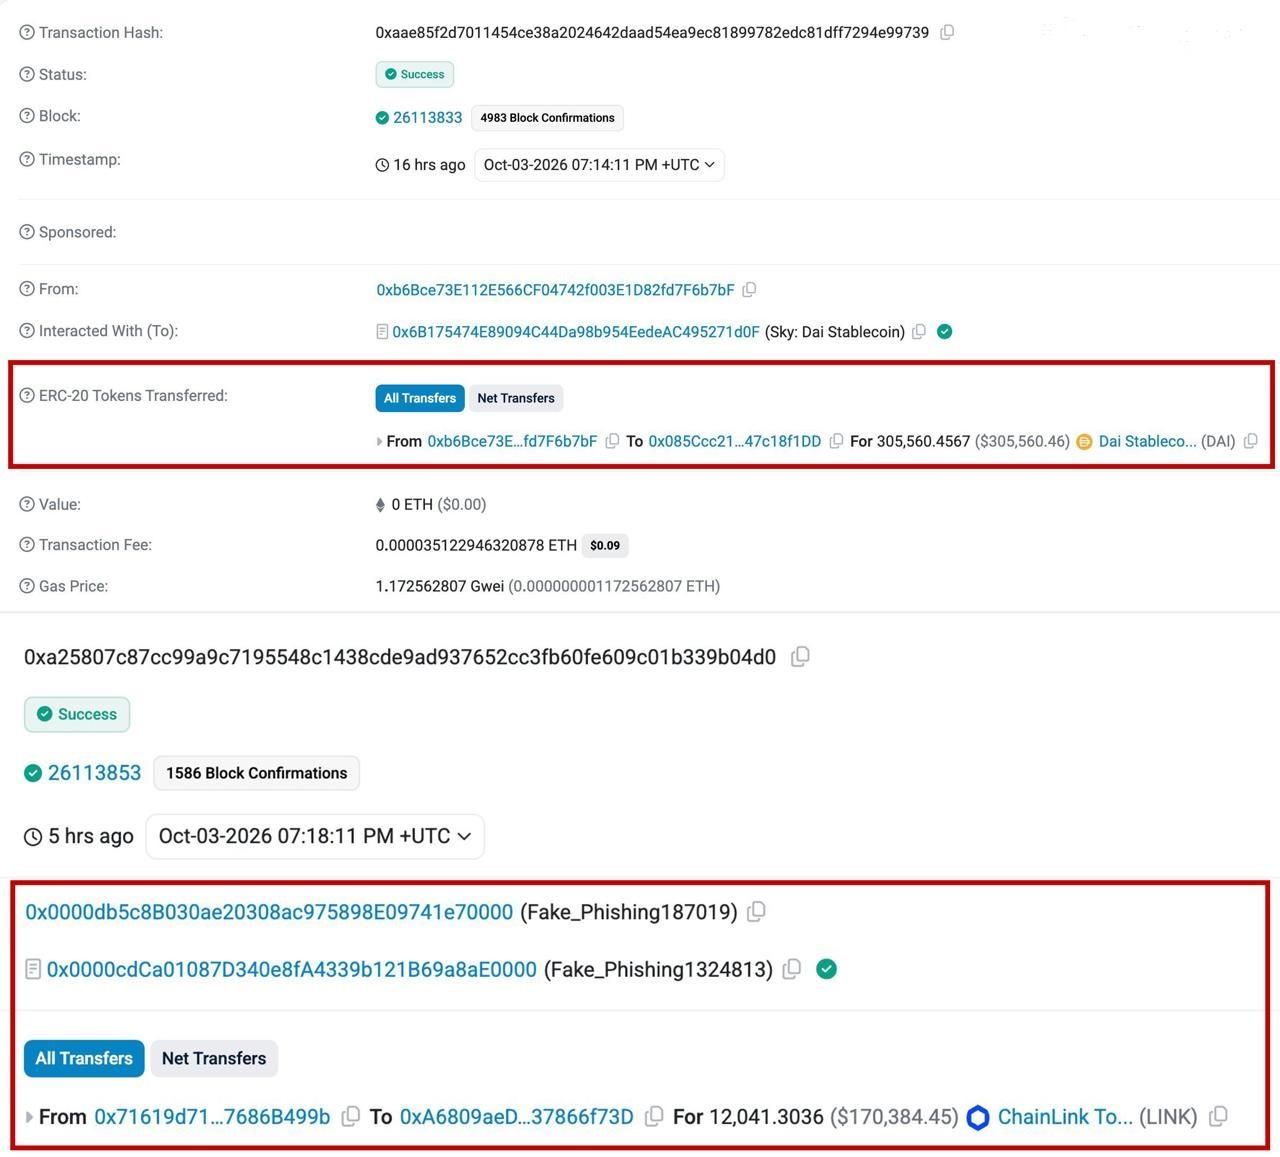
Case 2: $305 560 w DAI poszło z dymem przez jeden klik w historii transakcji
3 października 2026 roku miała miejsce historia absurdalna, a zarazem tragiczna w skutkach. Właściciel portfela 0xb6Bce...f76b7bF chciał zrobić rutynowy przelew. Zamiasat sprawdzić każdy znak odbiorcy albo wybrać adres z zaufanej książki adresowej, po prostu otworzył historię ostatnich transakcji i go skopiował.
- Transakcja: 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Nadawca: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Odbiorca: 0x085Ccc21...47c18f1DD
- Kwota: 305,560.4567 DAI ($305,560.46)
Pułapka Address Poisoningu zadziałała perfekcyjnie. Scammer puścił wcześniej fejkową transakcję zerową z łudząco podobnym początkiem i końcem adresu. Ofiara skopiowała adres-widmo i własnoręcznie przelała $305 560,46 w DAI prosto do kieszeni oszustów. Bez hakowania, bez skomplikowanych skryptów — czysta rutyna i ślepe kopiowanie z historii.
Case 3: Odroczona egzekucja na $170 000 w LINK
Tego samego dnia, 3 października 2026 roku, on-chain wyłapano kolejny drain, pokazujący "termin ważności" phishingowych podpisów.
- Transakcja: 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Ofiara: 0x71619d71...7686B499b
- Drainer: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Kwota: 12,041.3036 LINK ($170,384.45)
Inwestor stracił 12 041 LINK (ok. $170 384) przez zgodę Permit2, którą lekkomyślnie podpisał na phishingowej stronie jeszcze w sierpniu 2025 roku. Scammerzy nie wyczyścili portfela od razu — odczekali ponad rok, aż na koncie uzbiera się większy balans, po czym aktywowali uśpiony smart kontrakt Fake_Phishing187019.
Porównanie metod ataków przez fejkowe tokeny
| Parametr | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Cel ataku | Zwabienie na zewnętrzny link | Błąd przy swapie / opłaty za gaz | Błąd przy kopiowaniu adresu | Cicha kradzież środków |
| Ryzyko finansowe | Wysokie (przy wpisaniu danych) | Średnie (utrata gazu) | Krytyczne (utrata przelewu) | Maksymalne (czyszczenie konta) |
| Wymaga wejścia na stronę? | Tak | Niekoniecznie | Nie | Tak |
| Podpisanie transakcji | Standardowe (Approve) | Direct method call | Brak (błąd użytkownika) | Podpis off-chain (Permit) |
| Trudność detekcji | Niska (widoczny URL) | Średnia (wymaga audytu kodu) | Wysokie (wizualne podobieństwo) | Bardzo wysokie (trudny do odczytania payload) |
Checklista bezpieczeństwa: Co robić z tym szlamem?
Nie dotykaj ich. Serio.
Złota zasada przy niespodziewanych tokenach: nie próbuj ich spalać, przesyłać ani sprzedawać. Jaka kolwiek interakcja z kontraktem wymaga wywołania jego funkcji. Wywołując funkcję — wystawiasz swój portfel na wykonanie dowolnego kodu.
- W MetaMask / Rabby: Kliknij na token prawym przyciskiem myszy albo wejdź w ustawienia widoku i wybierz "Hide" (Ukryj).
- Revoke permission: Regularnie sprawdzaj aktywne allowance na stronach typu Revoke.cash albo Etherscan Token Approval. Jeśli przypadkowo wszedłeś w interakcję z fejkowym tokenem, natychmiast cofnij (Revoke) wszystkie zgody dla tego kontraktu.
- Analiza kontraktu: Wbij na Etherscan, znajdź token i otwórz zakładkę Contract. Jeśli kod nie jest zweryfikowany (brak zielonej fajeczki) albo wisi tam ostrzeżenie od Blockaid / Chainalysis — masz 100% pewności, że to scam.
- Hardware wallety: Zimne portfele typu Trezor czy Ledger nie ochronią Cię przed podpisaniem złośliwego Permit, jeśli sam wyklikasz akceptację, ale dają czas na zastanowienie i dokładne zweryfikowanie adresu Spender na fizycznym ekranie.
- Książka adresowa: Nigdy nie kopiuj adresów z historii transakcji w explorerze czy z poziomu aplikacji portfela. Używaj zapisanej książki adresowej albo weryfikuj każdy znak po kolei — od pierwszego do czterdziestego drugiego.
Traktuj losowe airdropy w portfelu jak odpady radioaktywne. Są bezwartościowe, a mogą zniszczyć wszystko, czego się dotkną.