Quiconque hold de la crypto depuis un moment a déjà vécu ce moment de stupeur en ouvrant Etherscan ou Polygonscan : un beau matin, paf, 50 000 $ qui popent sur le wallet sous forme de tokens douteux style 25000-USDT-Voucher ou UNISWAP-AIRDROP.COM. On croirait avoir décroché le pactole, mais c'est du sarin numérique. Chacun de ces jetons parachutés est un piège compilé au millimètre, pensé pour siphoner vos comptes jusqu'au dernier centime.
En Web3, l'argent gratuit n'existe pas. Ces junk tokens sont conçus sur mesure pour exploiter l'architecture des réseaux EVM et retourner la cupidité des users contre eux-mêmes.
Anatomie des scams : 4 mécanismes d'ingénierie pour tout vous vider
Il existe quatre méthodes fondamentales utilisées par les hackers pour transformer ce joli chiffre sur votre écran en un zéro pointé sur votre compte bancaire.
1. Phishing Domain Injection (Redirection vers un faux UI)
La méthode la plus basique, mais qui fait un carnage à grande échelle. Le nom du token ou son ticker intègre directement un nom de domaine : Claim-Reward-5000.net ou AAVE-Bonus.org.
Vous débarquez sur l'interface, vous tentez de swapper le token, et le site vous demande de connecter votre wallet. S'ensuit une signature de transaction classique Approve ou Permit, qui cède aux scammers les droits sur vos vrais tokens (ETH, USDT, WBTC).
Même pas besoin de smart contract sophistiqué côté airdrop : le token sert juste de bannière publicitaire spammée directement dans la UI de votre wallet.
2. Malicious ERC-20 Logic & Transfer Hijacking (Code de contrat vérolé)
Ici, le piège mécanique est directement hardcodé dans le smart contract du token. Le contrat est écrit de sorte que la fonction transfer() ou approve() ne respecte absolument pas le standard ERC-20.
L'utilisateur voit le token sur son solde, va sur un DEX (type Uniswap) et tente de le vendre. La transaction échoue mais propose d'« autoriser » le contrat. C'est là que la fonction d'autorisation déclenche l'appel d'une fonction externe contenant un pipeline malveillant (delegatecall ou transfert furtif du solde vers l'adresse de l'attaquant).
Parfois, la transaction se contente de drainer indéfiniment vos frais de gas en coin natif (ETH, MATIC, BNB) sous prétexte d'échecs de swap répétés, asséchant votre wallet à petit feu.
3. Signature Poisoning : Vulnérabilités EIP-2612 & Permit2
La méthode la plus vicieuse, qui ne nécessite même pas de payer du gas. Les smart contracts gérant l'EIP-2612 et les protocoles comme Permit2 permettent de transférer les droits sur vos tokens sans passer par une transaction on-chain classique, simplement via une signature off-chain.
Sur une dApp de phishing, l'utilisateur signe un hash anodin sans description claire. En faisant ça, il donne son accord cryptographique pour prélever ses assets via la fonction permit(). Le drainer exécute la signature dans la foulée via un nœud de transaction dédié (Flashbots, mempools privés) — et tous les vrais tokens dégagent du wallet en un seul block.
4. Zero-Value Transfer & Address Poisoning (Empoisonnement d'adresses)
Les escrocs génèrent des vanity addresses (des adresses qui partagent exactement les mêmes premiers et derniers caractères que la vôtre, genre 0x71a...9B2) et broadcastent une transaction de 0 coin depuis ou vers votre wallet. Quand vous copiez une adresse dans votre historique pour faire un virement, vous attrapez par erreur la fausse adresse de l'attaquant.
Post-mortem réels : Des millions envolés en quelques secondes
Case Study 1 : L'écosystème Arbitrum atomisé par Permit2
En mars 2024, des chercheurs en sécurité ont tracé un incident typique orchestré par le script Inferno Drainer. Un user repère 100 000 tokens ARB-REWARD-2024 sur le réseau Arbitrum. En suivant l'URL intégrée au nom du token, la victime atterrit sur une copie conforme du site de la Fondation Arbitrum.
[Utilisateur]
   │
   ├─► (1) Voit 100 000 ARB-REWARD sur son wallet
   │
   ├─► (2) Clique sur le lien du token et arrive sur le fake site
   │
   ├─► (3) Signe un `Permit2` (pensant claim un airdrop)
   │
   └─► (4) Le drainer contract siffle en 1 seul block :
         ├── 12.4 WETH
         ├── 45 000 USDC
         └── 18 000 ARB
Le site proposait de « claim la reward » en générant une signature Permit2. L'utilisateur valide la promt, pensant à une procédure de claim standard. Le contrat drainer n'a pas touché aux faux ARB : il a instantanément ponctionné 12.4 WETH et 45 000 USDC légitimes. La mécanique de Permit2 a permis de grouper le siphon de plusieurs tokens en une seule transaction valide.
Case Study 2 : 305 560 $ en DAI volatilisés à cause d'un Ctrl+C machinal
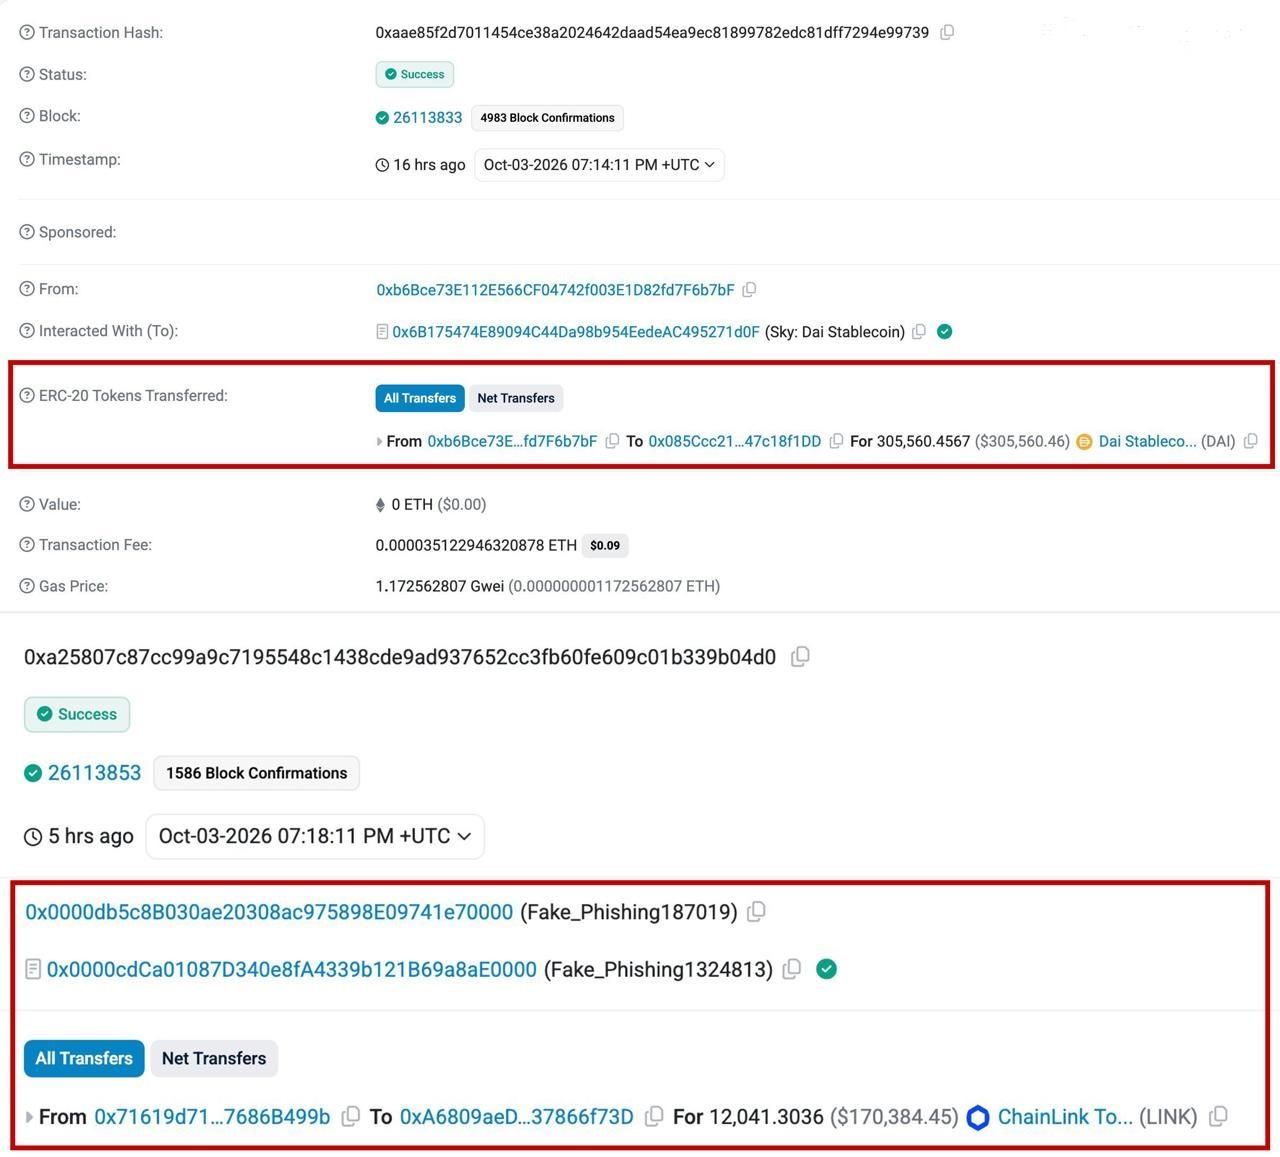
Le 3 octobre 2026, une affaire aussi absurde que tragique a secoué la DeFi. Le holder du wallet 0xb6Bce...f76b7bF veut effectuer un transfert banal. Au lieu de double-check chaque caractère du destinataire ou de passer par son carnet d'adresses, il ouvre son historique de transactions et cpoie l'adresse directement.
- Transaction : 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Sender : 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Recipient : 0x085Ccc21...47c18f1DD
- Montant : 305 560.4567 DAI (305 560,46 $)
Le piège de l'Address Poisoning a joué à la perfection. Le hacker avait arrosé le wallet avec une fausse transaction à 0 token depuis une adresse jumelle (même préfixe, même suffixe). La victime a copié l'adresse fantôme et envoyé de son propre chef 305 560,46 $ en DAI au scammer. Sans aucun hack, sans le moindre script : juste une mauvaise habitude de copier-coller depuis l'historique.
Case Study 3 : 170 000 $ en LINK liquidés par une bombe à retardement
Le même jour, le 3 octobre 2026, la chaîne enregistrait un autre drain illustrant parfaitement la « durée de vie » infinie des signatures de phishing.
- Transaction : 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Victime : 0x71619d71...7686B499b
- Drainer : 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Montant : 12 041.3036 LINK (170 384,45 $)
Un investisseur s'est fait raser 12 041 LINK (environ 170 384 $) suite à une approbation Permit2 signée par inadvertance sur un site malveillant en... août 2025. Les pirates n'ont pas vidé le wallet immédiatement : ils ont attendu plus d'un an que le solde redevienne conséquent avant de réveiller leur smart contract dormant Fake_Phishing187019.
Matrice comparative des attaques par faux tokens
| Paramètre | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Vecteur d'attaque | Bait vers lien externe | Echec de swap / Drain de gas | Erreur de copier-coller | Vol furtif d'allowance |
| Risque financier | Élevé (si formulaires remplis) | Moyen (perte de gas) | Critique (perte totale du transfert) | Maximal (drain complet du wallet) |
| Site externe requis ? | Oui | Pas nécessairement | Non | Oui |
| Type de validation | Standard (Approve) | Appel de méthode direct | Aucune (Erreur humaine) | Signature off-chain (Permit) |
| Complexité de détection | Faible (URL flagrante) | Moyenne (Audit de code requis) | Élevée (Leurre visuel) | Extrême (Payload illisible) |
Checklist de sécurité : Comment traiter ces parasites
Ne les touchez sous aucun prétexte. Vraiment.
La règle d'or absolue avec les tokens airdroppés non sollicités : ne cherchez JAMAIS à les burn, les transférer ou les vendre. Toute interaction avec le contrat implique d'exécuter ses fonctions. Et appeler une fonction, c'est tendre son wallet pour qu'il exécute du code arbitraire.
- Sur MetaMask / Rabby : Clic droit sur le token ou direction les paramètres d'affichage pour cliquer sur « Hide » (Masquer).
- Auditer vos approvals : Vérifiez régulièrement vos permissions actives sur des outils comme Revoke.cash ou Etherscan Token Approval. Si vous avez interagi par erreur avec un jeton suspect, revouquez (Revoke) immédiatement tous les accès accordés à ce contrat.
- Analyser le contrat : Allez sur Etherscan, cherchez le token et ouvrez l'onglet Contract. Si le code n'est pas vérifié (pas de green checkmark) ou si un warning de simulation Blockaid / Chainalysis pop, c'est du scam à 100 %.
- Utiliser un Hardware Wallet : Un Ledger ou un Trezor ne vous sauvera pas magiquement d'une signature Permit malveillante si vous cliquez aveuglément, mais il vous force à faire une pause et à lire le Spender Address affiché physiquement sur l'écran.
- Règle du carnet d'adresses : Ne copiez JAMAIS une adresse depuis l'historique d'un explorer ou de votre wallet. Utilisez un carnet d'adresses enregistré ou vérifiez l'intégralité des 42 caractères — du premier au dernier.
Considérez les tokens inconnus sur votre wallet comme des déchets nucléaires. Ils ne valent rien, mais ils détruiront tout ce qui s'en approche.