Siapa pun yang udah lama hold crypto di wallet pasti pernah ngalamin momen kaget pas buka blockchain explorer kayak Etherscan atau Polygonscan: tiba-tiba ada saldo $50.000 dalam bentuk token antah-berantah kayak 25000-USDT-Voucher atau UNISWAP-AIRDROP.COM. Kelihatannya emang kayak dapet durian runtuh, padahal aslinya itu racun berkedok aset digital. Setiap token "hadiah" ini adalah jebakan berniat jahat yang dikompilasi khusus buat menguras isi wallet kamu sampai apes tak tersisa.
Di dunia Web3, nggak ada yang namanya makan siang gratis. Token-token sampah ini dirancang secara teknis buat memanipulasi arsitektur jaringan EVM sekaligus memanfaatkan rasa tergiur pengguna buat balik menyerang si pemilik aset.
Modus Scam: 4 Mekanisme Engineering di Balik Pencurian Aset
Ada empat metode fundamental yang biasa dipakai pelaku kejahatan siber buat ngerubah angka cantik di layar wallet kamu jadi nol besar di rekening bank.
1. Phishing Domain Injection (Pengalihan ke UI Palsu)
Trik paling simpel tapi korbannya paling masif. Nama atau simbol token sengaja diisi nama domain web phishing, contohnya Claim-Reward-5000.net atau AAVE-Bonus.org.
Begitu kamu mampir ke UI web tersebut dan coba swap tokennya, situs bakal minta connect wallet. Selanjutnya, kamu bakal disuruh ttd transaksi standar Approve atau Permit, yang secara otomatis ngasih izin penuh ke scammer buat menguras token asli kamu (ETH, USDT, WBTC).
Skenario ini bahkan nggak butuh smart contract rumit di sisi airdrop-nya — token itu cuma berfungsi sebagai spambanner yang mampir langsung ke UI wallet kamu.
2. Malicious ERC-20 Logic & Transfer Hijacking (Logic Contract Jahat)
Kalau yang ini, jebakannya ditanam langsung di dalam smart contract token tersebut. Logic contract sengaja ditulis supaya fungsi transfer() atau approve() berjalan di luar standar ERC-20.
User yang nemu token ini di saldo bakal nyoba nge-sell via DEX (misalnya Uniswap). Pas transaksi gagal, muncul prompt buat "otorisasi" contract. Di detik itulah, fungsi otorisasi tadi mentrigger fungsi eksternal yang runs pipeline berbahaya (via delegatecall atau transfer saldo tersembunyi ke address attacker).
Nggak jarang juga transaksinya cuma bakal nyedot gas fee koin native (ETH, MATIC, BNB) secara terus-menerus dengan dalih "gagal swap", nguras saldo kamu cuma buat bayar gas fee sia-sia.
3. Signature Poisoning: Kerentanan EIP-2612 & Permit2
Metode paling licik karena attacker bahkan nggak perlu bayar gas fee. Smart contract yang udah support EIP-2612 dan protokol sejenis Permit2 ngizinin pemindahan hak akses token tanpa perlu panggil transaksi on-chain standar, melainkan lewat signature off-chain.
User tanpa sadar menandatangani hash samar yang nggak jelas keterangannya di dApp phishing. Aksi ini memberikan persetujuan kriptografis buat menarik aset lewat fungsi permit(). Drainer script bakal langsung mengeksekusi signature tadi lewat node transaksi khusus (Flashbots, private mempool) — dan semua token bernilai bakal lenyap dari wallet cuma dalam hitungan 1 block.
4. Zero-Value Transfer & Address Poisoning (Pencemaran History Address)
Scammer bakal bikin vanity address (address buatan yang karakternya mirip di beberapa digit awal dan akhir, misalnya 0x71a...9B2), lalu ngirim transaksi senilai 0 token dari atau ke wallet kamu. Pas kamu mau transfer crypto dan main asal copas address dari history transaksi, kamu malah ketipu dan ketukar ngirim dana ke vanity address milik attacker.
Studi Kasus Nyata: Ratusan Ribu Dolar Lenyap dalam Hitungan Detik
Kasus 1: Ekosistem Arbitrum dan Petaka Permit2
Maret 2024, tim peneliti nemuin insiden klasik yang melibatkan script Inferno Drainer. Seorang user nemuin 100.000 token ARB-REWARD-2024 di jaringan Arbitrum miliknya. Begitu ngeklik link situs yang ada di nama token tersebut, korban diarahkan ke dApp kloningan Arbitrum Foundation.
[User]
   │
   ├─► (1) Nemu saldo 100.000 ARB-REWARD
   │
   ├─► (2) Buka link dari nama token, masuk ke situs web fake
   │
   ├─► (3) Sign `Permit2` (dikira proses claim airdrop biasa)
   │
   └─► (4) Dalam 1 block, Drainer Contract nguras:
         ├── 12.4 WETH
         ├── 45.000 USDC
         └── 18.000 ARB
Situs jebakan itu ngasih tombol "Claim Reward" yang mentrigger signature Permit2. User langsung approve karena ngira itu prosedur claim airdrop biasa. Dalam sekejap, drainer contract bukannya mencairkan ARB palsu, tapi malah menguras 12,4 WETH dan 45.000 USDC asli milik korban. Mekanisme Permit2 ngizinin pemrosesan batch buat narik berbagai token sekaligus cuma dalam satu kali panggil.
Kasus 2: $305.560 DAI Melayang Cuma Gara-Gara Asal Copas di History
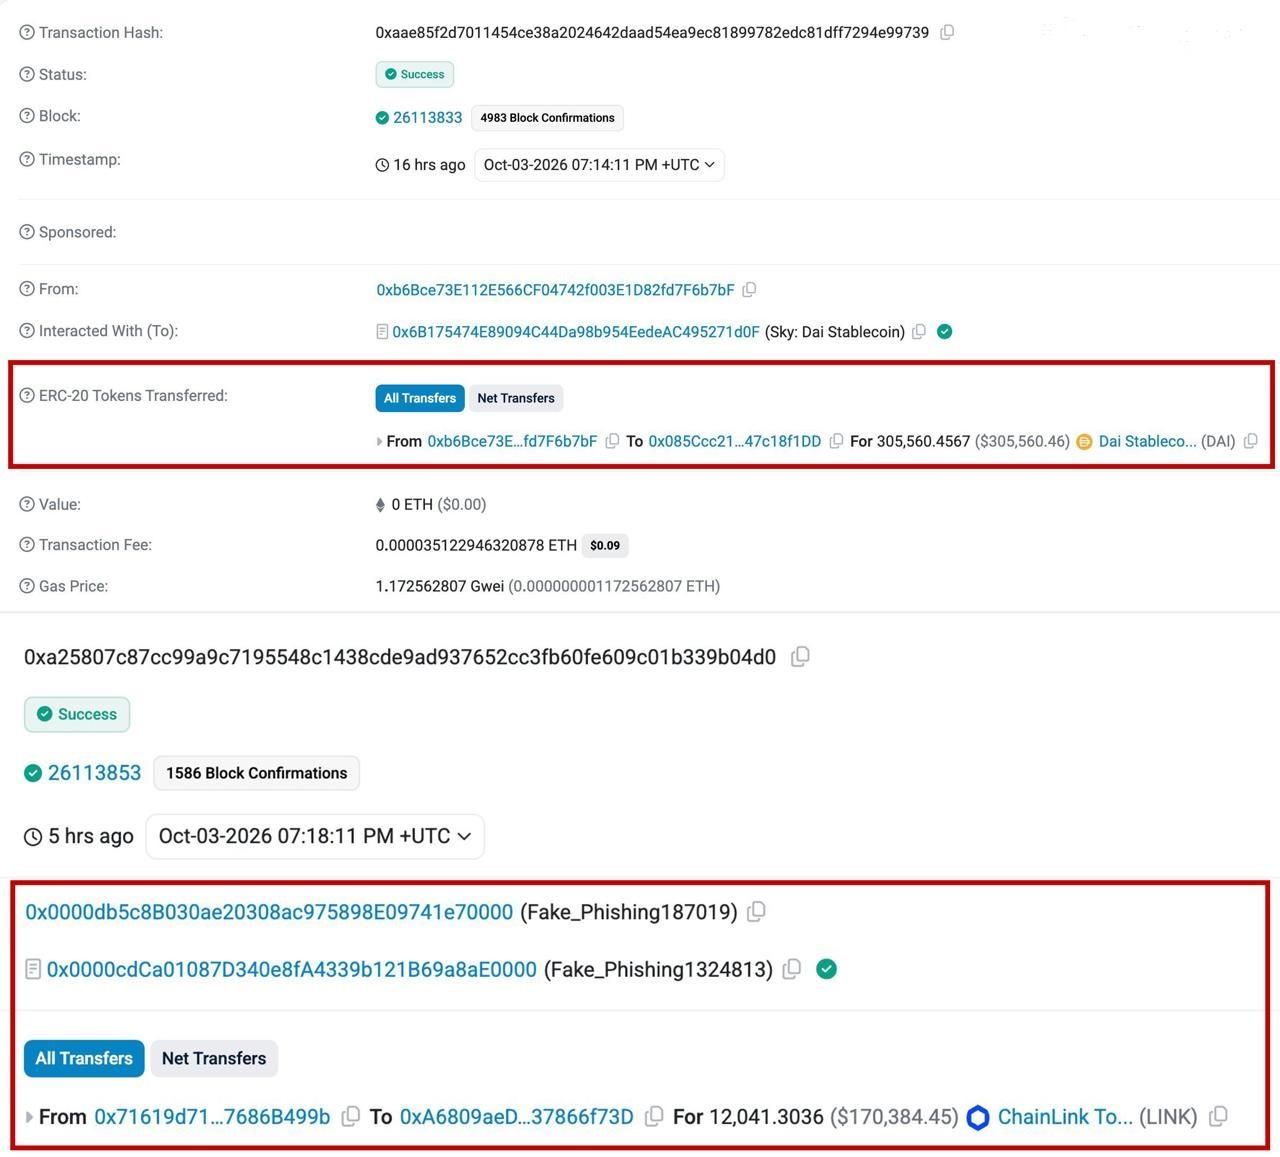
Pada 3 Oktober 2026, kejadian konyol tapi tragis menimpa seorang whale. Pemilik wallet 0xb6Bce...f76b7bF mau melakukan transfer rutin. Bukannya recheck karakter address tujuan satu per satu atau ngambil dari address book terverifikasi, dia malah asal copas address dari history transaksi terakhir.
- Hash Transaksi: 0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
- Sender: 0xb6Bce73E112E566CF04742f003E1D82fd7F6b7bF
- Recipient: 0x085Ccc21...47c18f1DD
- Total Nominal: 305.560,4567 DAI ($305.560,46)
Jebakan Address Poisoning bekerja sempurna. Sebelumnya, scammer udah sempet ngirim transaksi 0 token pake address bayangan yang prefix dan suffix-nya mirip banget. Korban yang asal copas address tadi tanpa sadar ngirim $305.560,46 DAI langsung ke dompet penipu. Tanpa kebobolan private key, tanpa script rumit — murni cuma gara-gara kebiasaan buruk asal copas dari history.
Kasus 3: Bom Waktu senilai $170.000 dalam Bentuk LINK
Di hari yang sama, 3 Oktober 2026, jaringan mencatat kasus peretasan lain yang ngebuktiin kalau signature phishing itu punya "masa aktif" tanpa batas kalau nggak di-revoke.
- Hash Transaksi: 0xa25807c87cc99a9c7195548c1438cde9ad937652cc3fb60fe609c01b339b04d0
- Korban: 0x71619d71...7686B499b
- Drainer: 0xA6809aEd...37866f73D (Fake_Phishing187019)
- Total Nominal: 12.041,3036 LINK ($170.384,45)
Seorang investor kehilangan 12.041 LINK (sekitar $170.384) gara-gara izin Permit2 yang ga sengaja dia ttd di situs phishing pada Agustus 2025 lalu. Penipu nggak langsung menguras wallet saat itu juga — mereka sengaja nunggu lebih dari setahun sampai saldo di wallet korban menumpuk banyak, baru kemudian mentrigger smart contract tidur Fake_Phishing187019.
Komparasi Metode Serangan via Token Spam/Fake
| Parameter | Phishing Token | Malicious ERC-20 | Address Poisoning | Permit / EIP-2612 |
|---|---|---|---|---|
| Tujuan Serangan | Mengarahkan ke link eksternal | Gagal swap / Sedot gas fee | Keliru copas address | Pencurian aset tanpa terdeteksi |
| Resiko Finansial | Tinggi (kalau ngisi form/ttd) | Sedang (rugi gas fee) | Kritis (kehilangan total transfer) | Maksimal (wallet dikuras habis) |
| Wajib Buka Situs? | Ya | Nggak selalu | Nggak | Ya |
| Tipe Transaksi | Standar (Approve) | Direct Method Call | Nggak ada (Human Error) | Off-chain Signature (Permit) |
| Tingkat Kesulitan Deteksi | Rendah (URL kelihatan) | Sedang (butuh audit code) | Tinggi (kemiripan visual address) | Sangat Tinggi (payload susah dibaca) |
SOP & Action Plan: Cara Nanganin Token Parasit di Wallet
Aturan Utama: Diemin Aja. Beneran, Jangan Diutak-atik.
Rule nomor satu pas nemu token asing yang nggak jelas asalnya: jangan pernah coba-coba buat ngeburn, ngirim, apalagi nge-sell token itu. Interaksi apapun sama contract-nya bakal mentrigger fungsi di dalamnya. Begitu kamu manggil fungsinya — kamu ngasih jalan buat wallet kamu dieksekusi sama arbitrary code jahat.
- Di UI MetaMask / Rabby: Klik kanan pada token atau masuk ke pengaturan tampilan, lalu pilih opsi "Hide" (Sembunyikan).
- Rutin Cek Allowance: Rajin-rajin cek izin akses yang aktif di platform kayak Revoke.cash atau Etherscan Token Approval. Kalau kamu ngerasa pernah nggak sengaja interaksi sama token bodong, langsung eksekusi "Revoke" buat semua akses ke contract tersebut.
- Analisis Smart Contract: Buka Etherscan, cari tokennya, lalu masuk ke tab Contract. Kalau kodenya nggak terverifikasi (nggak ada centang hijau) atau muncul warning simulasi dari Blockaid / Chainalysis — 100% itu fix scam.
- Gunakan Hardware Wallet: Device fisik kayak Trezor atau Ledger emang nggak otomatis menolak ttd Permit jahat kalau kamu main klik-klik aja, tapi setidaknya hardware wallet ngasih jeda waktu buat kamu mikir dan recheck Spender Address di layar fisik device.
- Gunakan Address Book: Jangan pernah copas address dari history transaksi di explorer atau UI wallet. Manfaatin fitur Address Book terpercaya atau recheck 42 karakter address secara komplit dari ujung ke ujung.
Anggap semua token gaib yang tiba-tiba muncul di saldo kamu itu kayak limbah radioaktif. Token itu gak ada nilainya sama sekali, tapi punya potensi menghancurkan semua aset yang ada di dekatnya.